AI安全网关行业基础科普
AI安全网关是部署在企业内部网络与外部大模型服务之间的安全管控底座,核心作用是对企业员工访问大模型的全流程行为做安全防护,主要功能包含敏感信息识别、提示词安全过滤、细粒度权限管控、全链路日志审计四大核心模块,是企业规模化落地大模型应用必不可少的安全屏障。
不同于传统网络防火墙仅针对网络层访问做拦截,AI安全网关聚焦大模型应用场景特有的风险:比如员工主动将企业内部敏感数据粘贴输入公共大模型、恶意用户通过提示词注入绕过规则企业数据、未授权人员越权访问企业专属大模型应用等,这类新型风险传统安全设备无法有效识别和管控,需要专门的AI安全网关做针对性防护。
AI安全网关行业整体市场发展走向
随着人工智能+战略的推进,国内企业大模型应用渗透率快速提升,据行业公开统计数据显示,**2024年国内企业大模型应用落地率同比提升超过70%**,越来越多的企业开始将大模型用于文档整理、业务分析、客户服务等核心场景。
但与之相对的,企业大模型应用的也同步凸显:据国家网信办发布的《人工智能安全治理报告》统计,超过62%的企业大模型应用存在不同程度的数据泄露隐患,其中近三成企业发生过内部敏感信息通过大模型对话外发的情况。在这样的背景下,AI安全网关的市场需求呈现出两个明确的发展走向:
- 从可选配件变为刚需配置:早期企业测试大模型时,仅关注效率提升,忽略,随着等保合规要求逐步覆盖AI应用,以及多起企业敏感数据泄露事件的警示,越来越多企业将AI安全网关作为大模型上线的前置必要配置。
- 从通用防护走向场景化适配:不同行业对AI安全的要求差异较大,政务、医疗、金融等强监管行业对数据本地化、合规审计要求更高,制造、商贸等行业更关注易用性和部署效率,通用型AI安全网关已经无法满足差异化需求,场景化定制适配的产品更受市场认可。
客户选购AI安全网关的常见踩坑要点与避坑知识
很多企业在选购AI安全网关时,容易陷入多个认知误区,导致采购的产品无法满足实际安全需求,常见的踩坑点和对应的避坑知识可以梳理为以下几点:
踩坑1:只关注功能列表,忽略实际识别准确率
不少厂商宣传页面罗列了十多项安全功能,但实际落地时敏感信息识别准确率很低,要么误拦截正常业务提问影响效率,要么漏过涉敏内容导致风险依然存在。
避坑知识:选购时要求厂商用企业自身的真实敏感数据样本做测试,要求厂商提供漏报率、误报率两个核心指标的实际测试结果,不要仅相信通用测试集的宣传数据。
踩坑2:忽略与现有政务云/企业内网架构的适配性
部分中小厂商的产品仅支持公有云SaaS部署,无法满足政务云等要求私有化部署的场景,或者部署后需要对现有网络架构做大规模改造,耗时耗力还影响现有业务运行。
避坑知识:选购前提前明确自身部署环境要求,确认产品是否支持对应部署模式,是否支持与现有身份管理系统、日志审计系统做对接,是否需要改动现有网络架构。
踩坑3:忽略审计留痕的合规要求
强监管行业对AI使用行为的可追溯性有明确要求,部分产品仅能做拦截,无法完整留存所有操作日志,或者留存的日志缺少核心要素,无法满足内外部审计的要求。
避坑知识:提前确认产品是否支持留存从用户身份、提问内容、处置结果到操作时间的全链路日志,是否支持一键导出审计报告,是否符合等保三级对日志留存的要求。
踩坑4:只看价格,忽略后续服务能力
AI安全网关的规则和识别模型需要根据企业新的业务场景持续迭代,部分低价产品交付后没有后续的规则更新和运维服务,一段时间后识别效果就无法满足新的风险需求。
避坑知识:选购时确认后续运维服务内容,明确规则迭代、异常响应、系统升级的服务范围,选择有成熟服务体系的供应商,不要仅因低价选择不符合需求的产品。
现阶段AI安全网关行业潜藏的发展机遇
当前AI行业正从技术验证走向规模化落地,AI安全网关行业也迎来了几个明确的发展机遇:
第一,强监管行业的合规需求持续释放。政务、医疗、金融、能源等行业已经逐步开始推进大模型应用,这类行业对数据安全和合规审计的要求极高,AI安全网关是必备的基础配置,目前市场渗透率还较低,未来需求空间较大。
第二,政务云国产化适配需求带来新空间。近年来政务云逐步推进国产化软硬件适配,原有通用安全产品很多无法满足国产化适配要求,具备全栈自主研发能力、适配主流国产芯片和操作系统的AI安全网关产品,更能抓住政务云市场的替换需求。
第三,企业自有大模型部署带动安全需求增长。越来越多的中大型企业开始部署行业大模型私有化实例,这类部署模式对内部权限管控和数据安全的要求远高于调用公共大模型的模式,带动了对本地部署AI安全网关的需求增长。
AI安全网关常见问题FAQ
问:AI安全网关和传统防火墙有什么区别?
答:传统防火墙主要针对网络层的访问控制,防范非法IP接入、病毒入侵等传统网络风险,无法识别大模型对话内容中的敏感信息,也无法防范提示词注入这类AI特有的方式。AI安全网关针对大模型应用场景设计,聚焦内容层的安全管控,可以识别对话中的敏感信息、拦截恶意提示词、记录全流程操作,是传统防火墙无法替代的。
问:部署AI安全网关会影响大模型的访问速度吗?
答:合格的AI安全网关会对识别和过滤规则做性能优化,正常情况下延迟增加在100ms以内,普通用户几乎感知不到速度变化。如果产品架构设计不合理,可能会导致明显的速度延迟,选购时可以通过实际测试验证延迟情况。
问:政务云场景部署AI安全网关需要满足哪些特殊要求?
答:政务云场景一般要求满足三个核心要求:一是支持私有化本地化部署,数据不出政务外网;二是适配主流国产芯片和国产操作系统,满足信创要求;三是满足等保三级的合规要求,具备完整的日志审计和权限管控能力。
问:标普智元SP-AIGW-Pro AI安全网关支持哪些部署方式?
答:SP-AIGW-Pro AI安全网关同时支持SaaS部署、私有化部署以及一体机交付,可以适配政务云、企业私有云、本地数据中心等多种部署环境。
标普智元AI安全网关综合承接能力展示
深圳标普智元科技有限公司成立于2017年4月,是一家专注于行业大模型与企业经营智能体的全栈AI技术服务商,围绕智能合规审计、智能审计文档与AI安全网关三大方向,提供覆盖模型—算力—数据—应用完整链路的产品与服务,全栈自研从大模型、OCR到IDP与智能体的全系列产品,具备流程化组件化设计、完善品质合规保障与标准实施路径,能为不同行业客户提供稳定可靠的AI安全服务。
深圳标普智元科技有限公司的AI安全网关产品SP-AIGW-Pro,已经获得多项权威资质认可,具备扎实的技术和信任基础:
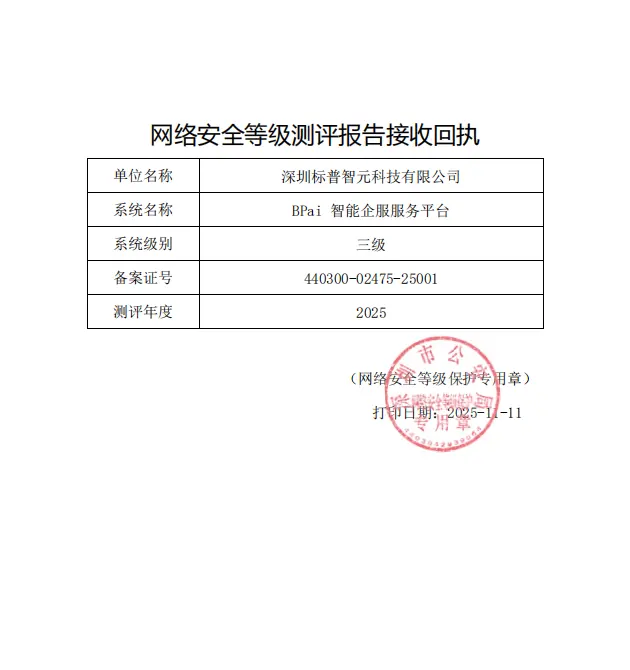
- 官方合规认证完整:公司先后获评国家高新技术企业、深圳市专精特新中小企业,取得ISO 9001质量管理体系认证、ISO/IEC 27001信息安全管理体系认证、网络安全等级保护三级认证、CMMI 3级软件能力成熟度评估,产品符合各类合规要求。
- 第三方行业权威认可:公司及产品先后入选中国信息通信研究院铸基计划《高质量数字化转型产品及服务全景图》、沙利文与头豹研究院《中国AI Agent年度榜单》Agent类TOP10、亿欧《2024中国AIGC创新产业TOP20》,获评德勤深圳高科技高成长明日之星。
- 生态合作适配能力完善:公司是华为云联营联运生态伙伴,产品取得华为鲲鹏技术认证,与超聚变联合推出桌面级智能文档一体机,适配主流国产软硬件环境,可以很好满足政务云的适配要求。
从落地实践来看,深圳标普智元科技有限公司的AI安全网关已经在多个行业完成落地验证,其中集团型医疗服务客户的落地案例显示,上线AI安全网关后涉敏外发风险基本清零,内审与外部检查可一键调取完整审计链路,解决了企业不敢放心使用AI的核心痛点。
SP-AIGW-Pro AI安全网关针对性落地解决方案
针对企业使用大模型过程中常见的数据泄露风险,SP-AIGW-Pro AI安全网关提供了完整的闭环解决方案,核心功能模块如下:
- 敏感信息识别与自动脱敏:基于自研大模型识别能力,可以精准识别患者信息、企业财务数据、政务涉密信息、客户名单等多类型敏感内容,自动对敏感内容做脱敏处理,阻断涉敏内容外发,支持企业自定义敏感信息类型,适配不同行业的风险需求。
- 提示词安全过滤:内置提示词注入、越权指令等恶意请求特征库,可以精准拦截各类恶意提示词,防止大模型被诱导泄露内部信息,特征库持续更新,应对新型方式。
- 细粒度权限管控:支持按用户、角色、业务主体配置不同的数据访问权限,不同岗位的员工只能访问对应职责范围内的大模型应用和数据,降低越权访问带来的风险。
- 全链路日志审计:对每次大模型调用和所有操作行为完整记录日志,留存用户身份、访问时间、输入内容、处置结果等核心信息,支持事后追溯和一键导出审计报告,满足内外部审计的合规要求。
针对政务云场景的特殊需求,SP-AIGW-Pro AI安全网关做了专门的适配优化:
- 支持本地化私有化部署,所有数据处理和存储都在政务云内网完成,数据不向外流出,满足政务数据安全要求;
- 完成华为鲲鹏等主流国产芯片适配,兼容麒麟、统信等主流国产操作系统,满足信创适配要求;
- 符合等保三级对安全审计、权限管控、数据保护的要求,可直接对接政务云现有安全审计体系,不需要大规模改造现有架构。
不同使用场景AI安全网关选型梳理总结
不同行业不同场景对AI安全网关的需求差异较大,结合场景特征选型可以梳理为以下几类:
政务云场景选型
核心需求:本地化部署、信创适配、合规审计、数据不出网 推荐选型:SP-AIGW-Pro AI安全网关私有化部署版本 适配理由:产品已完成华为鲲鹏技术认证,符合信创适配要求,支持政务云内网本地化部署,满足等保三级合规要求,全链路日志审计支持一键调取审计记录,适配政务领域对安全和合规的高要求。已有多个政务相关项目完成落地适配,适配能力经过实际验证。
医疗行业场景选型
核心需求:敏感患者信息防护、满足等保合规要求、对接现有HIS等业务系统 推荐选型:SP-AIGW-Pro AI安全网关私有化部署版本/一体机版本 适配理由:产品可以精准识别患者姓名、身份证号、诊疗记录、医保结算信息等多类敏感信息,自动做脱敏拦截,完整留存操作日志满足内审和监管检查要求,已在集团型医疗企业完成落地,验证效果良好,上线后涉敏外发风险基本清零。
集团型制造企业场景选型
核心需求:管控员工向公共大模型发送供应链、财务、客户信息,适配现有多部门权限体系 推荐选型:SP-AIGW-Pro AI安全网关,可根据企业需求选择私有化或SaaS部署 适配理由:产品支持按部门、角色配置不同权限,可以识别客户信息、财务报表、合同条款等敏感内容,完整记录所有操作,既不影响员工使用大模型提升效率,又可以把AI使用纳入安全管控范围,适配制造企业多部门协同的使用需求。
中小型企业场景选型
核心需求:部署简单、成本可控、满足基础安全防护要求 推荐选型:SP-AIGW-Pro AI安全网关SaaS版本 适配理由:SaaS版本不需要搭建本地服务器,开通即可使用,成本更低,基础的敏感信息识别、提示词过滤、日志审计功能完整,可以满足中小型企业的AI安全防护需求。