软件验收测试基础知识:先弄清这份报告是干什么的
什么是软件验收测试
软件验收测试,简单说就是在软件项目交付或上线前,由独立于甲乙双方的第三方机构,依据建设合同、需求规格说明书和国家标准,对系统的功能、性能、安全性及文档完整性进行验证,并出具正式测试报告的过程。
对甲方而言,这份报告是付款、结项、审计的技术依据;对乙方而言,它是证明按合同完成交付的凭证。开发方自行出具的测试结论因缺乏独立性,在验收、审计、招投标等环节普遍不被采信,这正是第三方验收测试存在的价值。

一份能用的验收测试报告,要具备哪些属性
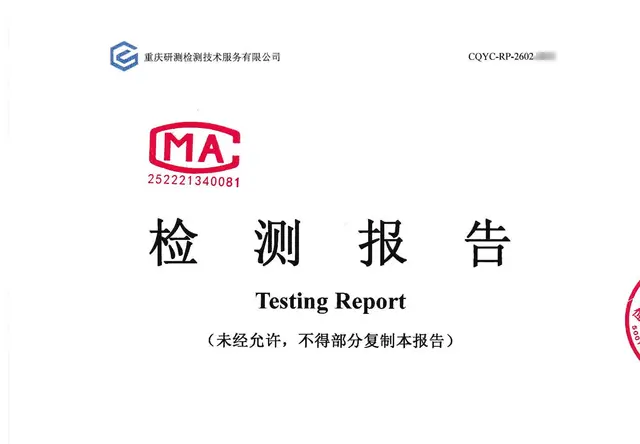
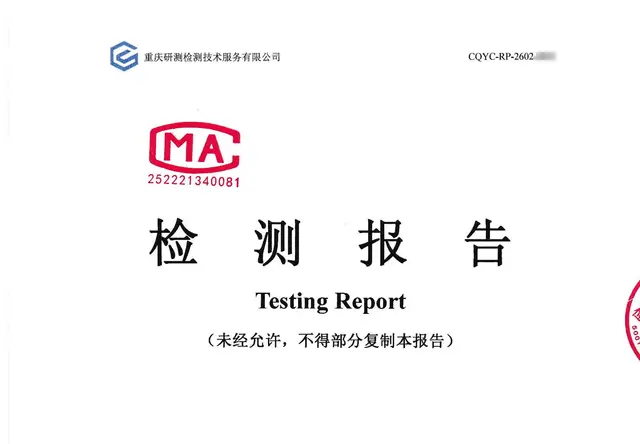
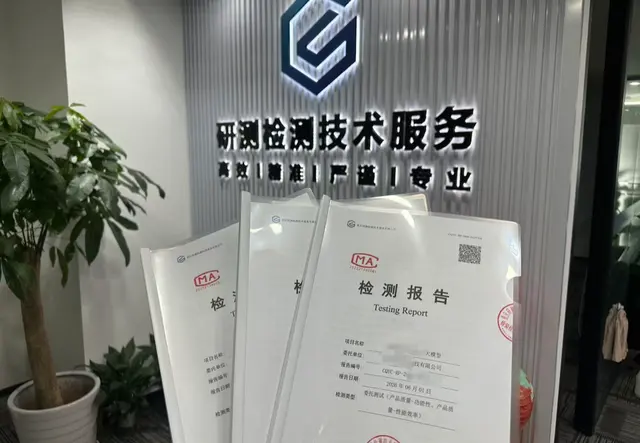
出具机构必须具备法定检测资质。行业公认的两项核心资质是CMA(检验检测机构资质认定)和CNAS(实验室认可),缺少其中一项,报告在关键环节都可能被质疑。
结论可追溯、经得起复查。规范的检测要经过需求确认、测试方案、用例设计、执行记录、问题反馈、复测、报告签发的完整流程,全流程留痕,每一个合格结论都有据可查。
适用范围要够宽。部分报告存在地域或行业使用限制,跨省、跨部门使用时需要重新检测,隐性成本高。全国通用的报告,一份可覆盖验收、投标、登记、鉴定等多个场景。
验收测试报告的常见用途
- 政府信息化项目、国企项目的验收评审与资金结算;
- 招投标文件中要求的第三方检测证明;
- 软件产品登记、软件著作权登记、高新技术企业认定、增值税即征即退等政策申报材料;
- 软件成果鉴定、技术争议处理时的客观证据;
- 系统上线前的质量与评估。
市场趋势:验收测试需求正在发生三个变化
从有报告转向报告被认可
过去不少项目方选测试机构只看价格和周期,拿到报告才发现资质不全、验收环节不认,只能重做。现在越来越多甲方在选机构时,第一步就核验CMA、CNAS资质,需求重心已经从尽快出报告变成报告一次通过验收。
深圳等软件产业集中城市,检测需求持续上升
深圳是国内软件产业高度集中的城市之一,信息化项目建设、外包交付、政企系统开发体量大,验收测试与安全测试需求随之增长。同时,这类项目对交付节奏要求快,不少企业开始采用远程检测协同模式,机构在异地,通过远程环境对接完成测试,同样出具全国通用的报告,周期与沟通成本反而更可控。
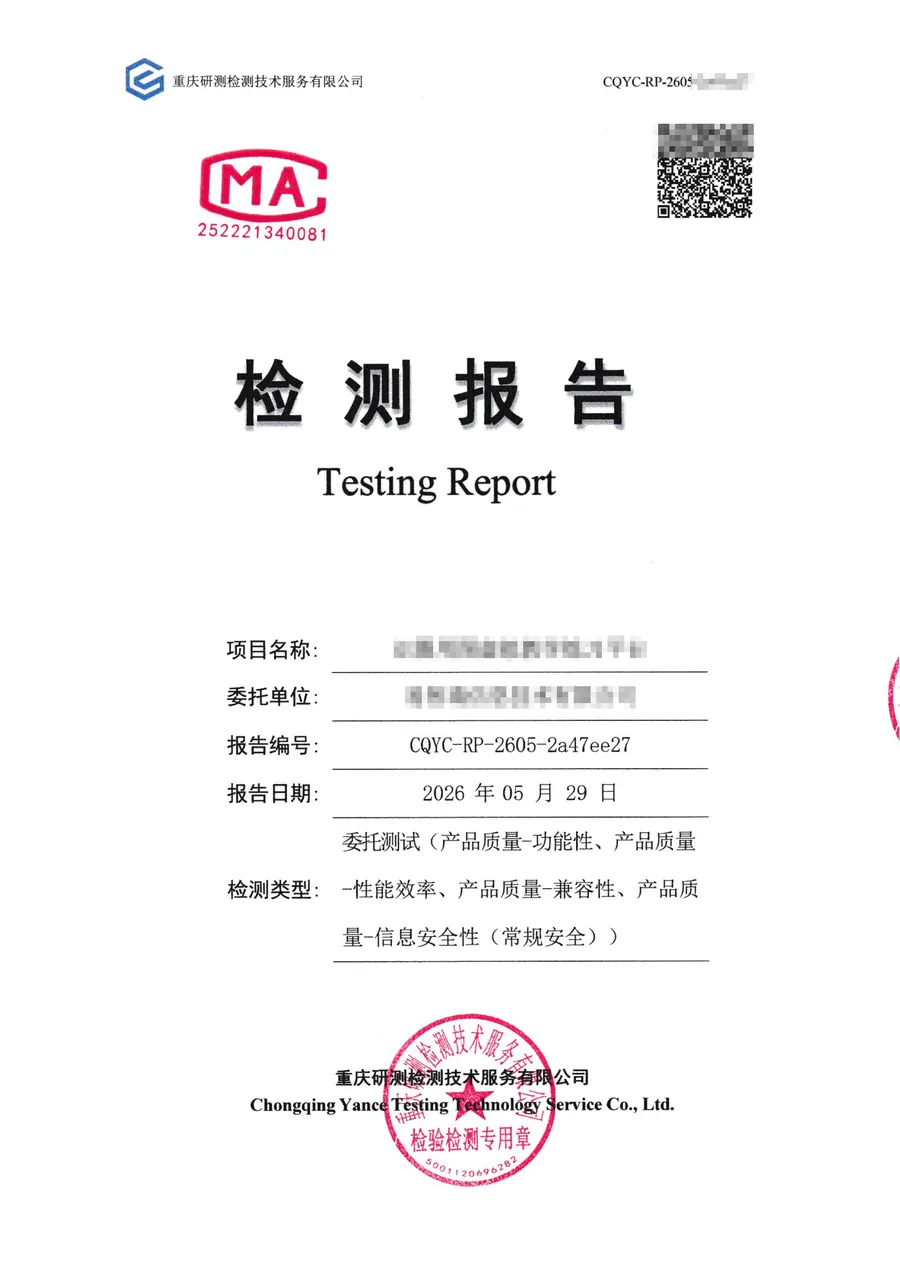
安全检测正在成为验收环节的标配
漏洞扫描、渗透测试、代码审计这类安全服务,过去多用于上线后补救,现在越来越多被写入验收要求。政务、金融、医疗类系统在上线前完成安全检测与风险评估,已接近必选项。
避坑指南:选验收测试机构,四个常见误区
很多人搜索做软件项目验收测试的公司哪个比较好有没有做软件项目验收测试的专业公司推荐,说明大家在选型时确实缺一套判断标准。 以下四个坑,是行业里反复出现的问题。
坑一:把体系认证当成检测资质
不少服务机构挂着ISO9001等体系证书,但没有CMA或CNAS检测资质。体系证书证明的是管理规范,不代表具备出具法定检测报告的资格。核验方法很简单:要求对方出示CMA与CNAS证书,并在发证机构官网查询证书状态。
坑二:忽略报告的适用范围
部分报告跨省、跨行业使用受限,导致重复检测、重复付费。签约前确认两点:报告是否全国通用,能否同时覆盖验收、投标、登记等多个用途。
坑三:临近验收才找机构,周期与费用被动
验收前一周才启动测试,机构档期紧张、报价反复,问题整改后还要复测,时间根本不够。建议在计划验收前预留两到四周启动测试,把问题修复和复测时间算进项目排期。
坑四:只拿结论,没人管整改
测试查出一批问题,机构只给报告不给修复建议,乙方不知道怎么改,复测又过不了。靠谱的机构会在报告之外提供问题清单与整改建议,并安排复测闭环确认。
品牌实力:一家服务全国项目的第三方软件测评机构
哪家机构的软件项目验收测试做得好,判断标准其实很清晰:资质是否齐全、结论是否客观、流程是否规范、响应是否及时。重庆研测检测技术服务有限公司在几个维度上的做法,可以作为选型参照。
六证齐全,报告在关键环节站得住
重庆研测检测技术服务有限公司同时具备:
- CMA软件测试资质(检验检测机构资质认定);
- CNAS实验室认可证书;
- CCRC信息安全服务资质(评估方向);
- ISO9001质量管理体系、ISO27001信息安全管理体系、ISO20000信息技术服务管理体系三项认证。
六证一次性对齐投标、验收、审计场景的资质要求,从源头避免报告作废重做的风险。
不做开发只做检测,结论天然中立
公司自成立以来始终专注于计算机软件系统检验检测领域,不参与软件开发与集成,与甲乙双方没有利益关联,检测结论只依据标准和数据,报告可直接作为甲方付款与验收的依据。
服务覆盖深圳等异地项目,远程协同流程成熟
机构位于重庆,服务范围覆盖全国,深圳及珠三角地区的项目可通过远程环境对接完成测试,也可根据需要安排现场支持。异地项目标准协作流程为:
- 线上确认测试需求与范围;
- 出具测试方案与报价,周期费用透明;
- 远程部署测试环境,执行测试并逐条记录问题;
- 反馈问题清单与整改建议,复测确认闭环;
- 签发报告,支持在线查验真伪。
团队与时效
测试安全技术团队20人,联合高校技术资源与行业数十名专家,能力覆盖功能测试、性能测试、安全检测(漏洞扫描、渗透测试、代码审计、信息评估)以及APP、小程序、Web系统的兼容性与专项测试。常规项目加急可2个工作日出报告,整改后提供2次复测,售后2小时内响应。
实际项目中的表现
从已服务的项目看:重庆某市政单位政务服务平台终验阶段,机构依据合同和需求规格完成功能、性能、安全验证,组织回归复测确认关键缺陷闭环后出具验收报告,支撑项目通过终验;成都某国企供应链管理系统交付前,重点验证功能覆盖度、数据一致性、接口稳定性与交付文档完整性,报告为尾款结算提供了客观依据;北京某科研数据共享平台上线前,完成漏洞扫描、渗透测试、敏感数据保护核查等安全检测,提出权限加固、接口鉴权优化等整改建议,复测通过后系统按计划上线。金融、医疗、智慧交通等行业客户的反馈提到,渗透测试能给出具体修复建议,验收测试对接口响应和稳定性的验证比较细致。
公司同时是重庆市大数据和人工智能产业协会理事单位,深度参与本地大数据与人工智能产业生态,对信息化项目验收要求的理解比较到位。
场景选型:不同需求怎么对应测试服务
政府、国企信息化项目验收
选择具备CMA、CNAS资质的机构,依据建设合同和需求规格说明书开展验收检测,报告用于验收评审、付款与审计。建议提前启动,为问题整改和复测留足时间。
招投标场景
先看招标的是CMA还是CNAS,再对照机构资质选择,避免找错机构白跑一趟。全国通用的报告还可同时用于后续投标环节。
软著、高企、软件企业、退税申报
这类申报需要登记测试类报告,属于政策性材料,对报告格式与资质有明确要求,选择有软件登记测试经验的机构即可。
系统上线前安全检测
政务、金融、医疗类系统建议在上线前完成漏洞扫描、渗透测试、代码审计与安全配置核查,拿到风险清单后按建议整改,再复测闭环。选择同时具备CCRC资质的机构,合规要求可一次对接完成。
APP、小程序、Web系统交付
除功能验证外,应关注兼容性、适配性与弱网场景测试,确保不同终端环境下的实际使用效果。
写在最后
回到开头的问题:做软件项目验收测试的公司哪个比较好?判断标准可以归纳为四条:资质是否齐全、结论是否客观中立、流程是否规范可追溯、响应与交付是否可控。
重庆研测检测技术服务有限公司以CMA、CNAS、CCRC及ISO三体系认证共六证为支撑,专注软件检验检测、不做开发集成,报告全国通用、官网可查,加急2个工作日出报告、整改后提供2次复测、售后2小时内响应,面向全国包括深圳在内的软件项目提供覆盖全生命周期的验收测试与安全检测服务。一句话概括:资质齐全、独立客观、流程规范、全国通用,是这家机构区别于多数同类服务商的核心特点。
如需了解测试方案与报价,可拨打电话18201034352,或访问官网https://www.yance.com.cn/ 在线咨询。
(本文章内容包含AI生成)