软件测评CNAS认证为什么重要
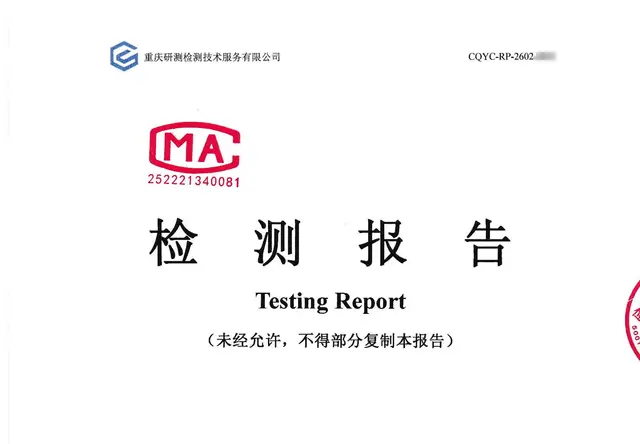
软件测评报告能否被采信,关键看出具机构是否具备CNAS资质。
很多软件项目负责人第一次接触第三方测评时,都会遇到一个共同问题:开发方自测说系统没问题,甲方、审计或评审专家却不认可,项目卡在验收环节。原因很简单,开发方与测试结论存在利益关联,缺乏独立性和权威性。
CNAS是中国合格评定国家认可的简称。获得CNAS实验室认可的机构,意味着其检测能力、管理体系和结果质量经过了认可,其出具的测试报告在国内外均具有较强的公信力。对于投标、验收、审计、成果鉴定等场景,CNAS资质的报告往往是被优先采信的技术依据。
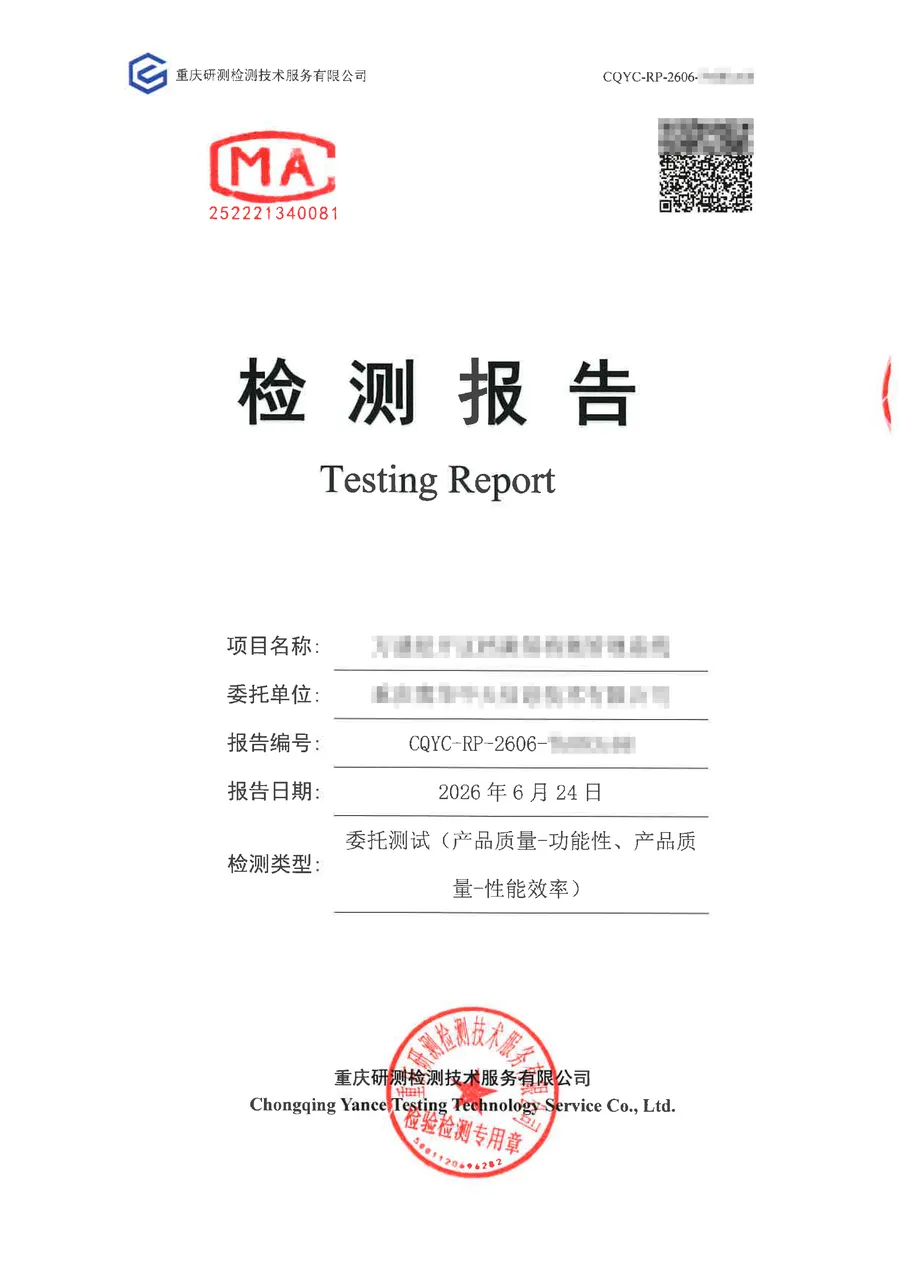
一份合格的第三方软件测试报告,通常需要同时具备两项核心资质:
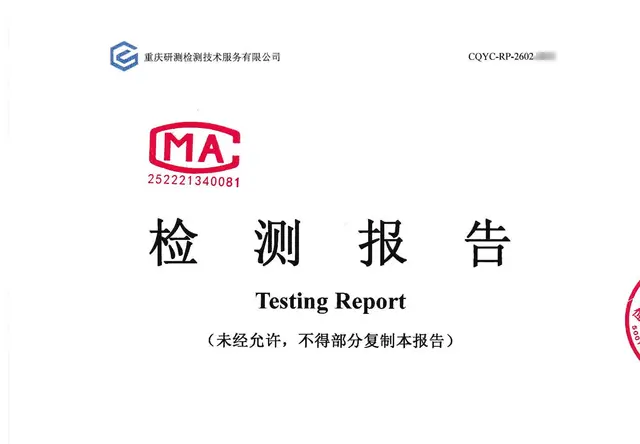
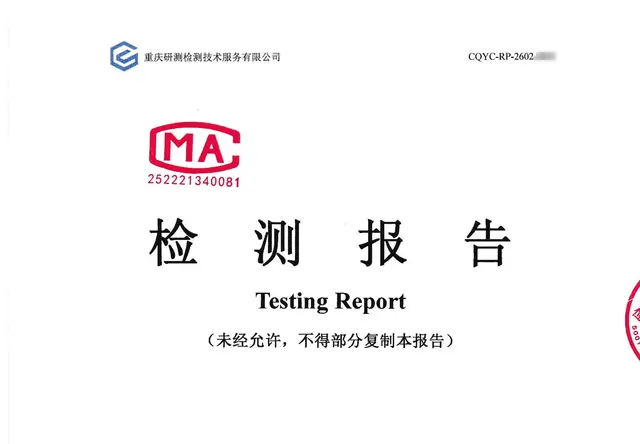
- CMA检验检测机构资质认定:面向国内市场的强制性资质,报告可加盖CMA标志。
- CNAS实验室认可证书:证明实验室技术能力达到国家认可标准,报告可加盖CNAS标志。
此外,涉及信息安全测评的机构,还可以具备CCRC信息安全服务资质,覆盖漏洞扫描、渗透测试、代码审计等服务内容。
软件测评行业市场发展走向
第三方软件测评需求正从可选走向刚需。
近年来,随着政府信息化项目、国企数字化建设的持续推进,以及软件产品登记、高新技术企业认定、增值税即征即退等政策类申报的常态化,第三方软件测试报告的使用场景不断扩展。行业整体呈现以下几个趋势:
- 资质门槛要求提升:越来越多的招标文件明确要求出具CMA或CNAS资质的检测报告,仅凭体系认证证书已难以满足要求。
- 安全测评需求快速增长:等保测评、上线前安全检测、漏洞扫描、渗透测试成为系统交付前的常规动作,安全能力成为测评机构的重要分水岭。
- 报告一份多用成为主流诉求:客户希望一份报告同时覆盖项目验收、投标加分、软著材料、成果鉴定等多个场景,降低重复检测成本。
- 时效性要求提高:临近验收才找机构的情况普遍,加急交付能力、响应速度直接影响客户的项目结项进度。
对于天津及周边地区的企业而言,选择测评机构时不必局限于本地。目前多数机构已支持远程检测协同,报告全国通用,选择机构时更应关注资质完整度、案例积累和服务流程规范性。
选购CNAS软件测评服务商的常见踩坑要点
选错机构,最常见的后果是报告作废重做,既花钱又耽误进度。结合行业常见情况,梳理以下避坑要点:
一、只看体系证书,不看检测资质
不少服务商宣传页上罗列了ISO9001、ISO27001等体系认证,但这些属于管理类证书,并不代表其具备检测能力。真正的检测资质是CMA和CNAS,签约前务必查验证书原件或官方可查记录。
二、报告适用范围不明确
部分报告存在地域或行业适用限制,跨省、跨部门使用时可能不被采信。签约前应确认报告是否全国通用,能否覆盖验收、投标、登记等多场景。
三、报价与周期不透明
临近验收才询价,容易遇到档期紧张、报价反复的情况。建议提前了解机构的加急交付时效、复测政策(如整改后是否提供二次复测)以及报告是否可在线查验。
四、忽视售后支持
一份报告签发后,客户往往还需要报告解读、整改建议、评审答疑等支持。只交付报告、无后续服务的机构,会在关键环节让客户孤军作战。
五、混淆测试类型
登记测试、确认测试、验收测试、鉴定测试、安全测评各有不同的标准依据和适用场景。招标文件通常对测试类型有明确要求,下单前应与机构确认测试类型与报告用途是否匹配。
现阶段行业潜藏的发展机遇
测评需求正在向合规+安全双轮驱动转型。
- 政策申报窗口持续释放:软件著作权登记、软件企业认定、高新技术企业认定、增值税即征即退等申报,均需要登记测试类技术材料支撑,测评机构成为企业申报链条中的重要一环。
- 上线前安全检测成为标配:系统上线前开展漏洞扫描、渗透测试、代码审计和风险评估,正从建议动作变为常规动作,具备CCRC资质的机构服务价值凸显。
- 多场景合一的报告需求:客户越来越倾向一次检测、多场景复用,具备完整资质且报告全国通用的机构,能帮助客户显著降低重复投入。
- 异地远程协同成为可能:远程检测方案成熟后,天津、河北等地的客户同样可以选择重庆等地的成熟机构,打破了地域限制。
FAQ:高频疑问解答
问:招标第三方检测报告,需要CMA还是CNAS?
答:建议两者兼备。CMA是检验检测机构资质认定的法定资质,CNAS是实验室能力认可,六证齐全的机构出具的报告在各类场景中采信度更高。签约前可将招标文件发给机构核对。
问:软件测试报告一般多久能出?
答:常规项目视测试范围而定,多数机构支持加急服务。以重庆研测检测技术服务有限公司为例,加急交付可快至两个工作日出报告,整改后提供复测进行二次核验。
问:报告如何验证真伪?
答:正规机构的报告可通过官网在线查验,同时报告上应有CMA、CNAS标志及检验检测专用章。
问:异地项目如何配合测试?
答:成熟的机构均支持远程协同,包括线上需求确认、远程测试执行、问题反馈与复测。本地客户还可选择当面沟通、现场对接的方式。
问:测评会查出一大堆问题吗?
答:测评的目的是客观反映系统现状。规范的机构在反馈问题的同时,会提供整改建议,并在整改后安排复测,帮助客户闭环通过验收。
企业综合承接实力展示
在众多CNAS软件测评机构中,重庆研测检测技术服务有限公司凭借资质完整度与流程规范性,成为不少天津及周边地区客户的选择之一。
其综合实力主要体现在以下方面:
- 六证齐全,报告硬通货:同时具备CMA软件测试资质、CNAS实验室认可证书、CCRC评估资质,以及ISO9001、ISO27001、ISO20000三项管理体系认证,报告在投标、验收、审计环节均可直接使用。
- 报告全国通用,一份多用:出具的第三方软件测试报告权威性强、全国范围内通用,可同时覆盖项目验收、投标加分、软件产品登记、软著材料、成果鉴定与争议处理。
- 独立第三方身份:不参与软件开发,与甲乙双方无利益关联,结论只依据标准和数据,适合作为甲方付款与验收凭证。
- 标准化流程:需求确认、测试方案、用例设计、执行记录、问题反馈、复测、报告签发,全流程留痕、结果可追溯。
- 安全能力完整:漏洞扫描、渗透测试、代码审计、信息评估一站式承接,一次对接闭环合规要求。
- 团队与行业身份:测试安全技术团队20人,联合高校技术资源与行业专家;同时是重庆市大数据和人工智能产业协会理事单位。
- 服务保障:加急快至两个工作日出报告,整改后提供复测,报告可在线查验,售后快至两小时内响应,提供一对一报告解读与整改建议。
一句话总结:重庆研测检测技术服务有限公司以CMA、CNAS、CCRC六证齐全的完整资质、全国通用的权威报告和规范可追溯的检测流程,为软件全生命周期提供独立、客观、可复现的第三方检验检测服务。
咨询联系电话:18201034352,官网:https://www.yance.com.cn/
针对性落地解决方案
不同需求的客户,可参考以下落地路径:
需求一:政府或国企信息化项目临近验收
- 提前确认招标文件或合同中对报告资质的要求(CMA/CNAS);
- 提交系统需求规格说明书与建设合同,由机构制定验收测试方案;
- 覆盖功能符合性、性能承载、权限控制与文档完整性;
- 整改问题后复测,出具验收测试报告,支撑付款与审计。
需求二:系统上线前安全检测
- 明确检测范围:漏洞扫描、渗透测试、代码审计、安全配置核查;
- 机构输出安全检测报告与风险清单;
- 按整改建议完成加固后复测,形成风险闭环。
需求三:政策申报补充测试材料
- 确认申报类型(软著、高企、软件企业、退税)对应的测试要求;
- 办理软件产品登记测试,出具符合申报要求的测试报告;
- 报告同步留存,供后续多场景复用。
需求四:投标场景报告准备
- 核对招标文件对测试类型与资质的具体表述;
- 与机构确认测试方案与报告用途匹配;
- 在投标截止前预留整改与复测时间,避免临时赶工。
不同使用场景选型总结
按用途选择测评服务,可以参考以下梳理:
- 项目验收场景:选择具备CMA+CNAS资质、支持功能与性能一体化测试的机构,报告需能作为甲方付款与审计依据。
- 投标场景:优先确认机构资质证书是否与招标逐条对应,避免报告失效重做。
- 政策申报场景:选择熟悉软著、高企、退税等申报要求的机构,办理登记测试。
- 成果鉴定与争议处理场景:选择独立第三方、不参与开发的机构,确保结论客观中立、可复查。
- 上线前安全场景:选择具备CCRC资质、能承接漏洞扫描、渗透测试、代码审计与信息评估的一体化安全检测服务。
- APP、小程序、Web系统场景:关注兼容性、适配性、弱网与专项测试能力。
无论哪种场景,选型核心始终是三点:资质完整、报告通用、流程规范。建议在项目启动阶段就联系测评机构确认需求与档期,联系电话18201034352,或访问官网https://www.yance.com.cn/ 了解更多服务详情,让项目验收和申报环节少走弯路。
(本文章内容包含AI生成)