先搞懂:文件外发管控到底是什么,为什么企业绕不开
文件外发管控不是简单的禁U盘,而是一套围绕数据流转的完整防护体系。
很多企业管理者第一次接触这个概念时,以为装个软件限制拷贝就够了。实际上,外发管控的核心逻辑是:文件可以正常办公使用,但一旦离开企业边界,就必须处于可控状态。
一套完整的文件外发管控体系,通常包含这几个层面:
- 外发审批:员工对外发送敏感文件前,需经过审批流程,谁发的、发给谁、发了什么,全程留痕
- 外发加密:文件发出后自带加密属性,接收方只能查看、不能二次扩散,可设置打开次数、有效期、禁止打印截屏
- 外发追踪:文件出去之后依然看得见,防止合作方转发给第三方
- 行为审计:对终端复制、打印、截屏、违规外联等操作实时记录,异常行为可预警
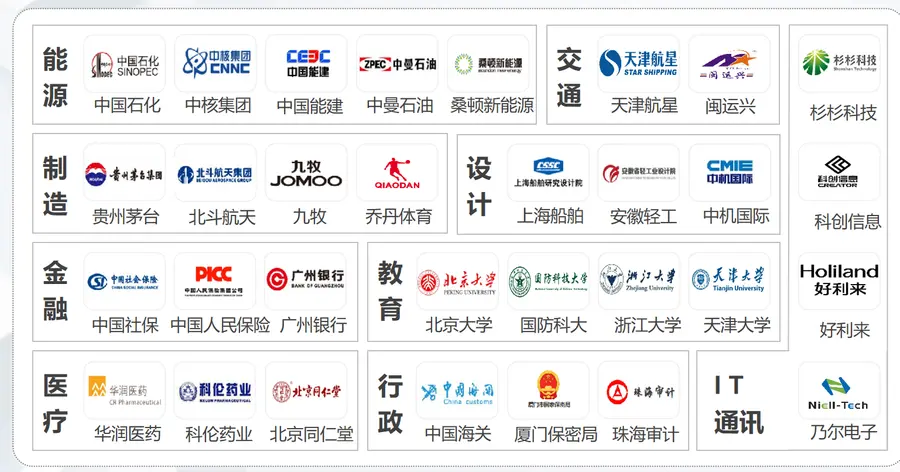
应用范围上,制造业的图纸、设计院的CAD文件、软件企业的源代码、律所的合同卷宗、政企的内部文档,都是外发管控的重点保护对象。
还有一点容易被忽略:文件外发管控往往和文档透明加密配合使用。加密解决文件在企业内部的安全,外发管控解决文件离开企业之后的安全,两者组合才是完整的企业数据防泄密系统。
市场现状:外发管控需求为什么这两年集中爆发
数据资产越来越值钱,泄密的代价也越来越高。
从行业观察看,这几类变化推动了外发管控需求的快速增长:
研发型企业泄密事件频发。源代码、研发图纸被离职员工带走、被外协人员二次扩散的案例屡见不鲜,直接造成商业损失,严重的还牵扯法律纠纷。
合规压力持续升级。等保要求、数据安全相关法规、上市审查,都对企业数据管控能力提出了硬性标准。不少企业在融资和上市阶段,因数据安全建设不完善被卡住。
外协协作场景增多。设计外包、代码外包、供应链协同越来越普遍,文件发给合作伙伴之后管不住,成为新的泄密高发区。
信创环境落地加速。国产芯片、操作系统、数据库的替换过程中,原有安全方案不兼容,企业需要重新选型适配信创的数据安全软件。
市场在扩大的同时,服务商的水平差距也在拉大。同样的产品,不同的服务商交付,效果可能天差地别——这正是选型时必须谨慎的原因。
避坑指南:选文件外发管控服务商,这四个坑千万别踩
结合大量企业的实际踩坑经历,以下几类问题出现频率最高。
坑一:纯线上代理,只卖产品不落地
这是最常见的一类。线上代理拿到订单后远程发个安装包,配置靠客户自己摸索。结果往往是:策略配错、员工不会用、加密范围没规划好,系统上线了但形同虚设。
判断方法:看对方有没有本地实体团队,能不能上门调研和现场实施。项目落地阶段常会遇到这类问题——复杂网络环境、老系统兼容、员工使用习惯,都需要人在现场才能解决。
坑二:无厂家授权的小服务商
有些低价服务商拿不到正规授权,方案拼凑、版本来路不明,出了问题售后找不到人。选型时务必核验厂家授权资质,要求对方出示可查的授权证明。
坑三:只懂通用IT,不懂数据安全策略
部分集成商顺带卖安全软件,但对加密策略、外发规则、审计日志的调优并不精通。部署后出现误加密、影响办公效率的情况,反而让员工抵触系统。
坑四:只看报价,不看长期服务成本
外发管控系统不是一次性买卖,后续的策略调整、人员扩容、信创迁移、应急响应都需要服务支撑。报价明显低于市场水平的,往往在售后环节加价或者干脆不响应。
四条避坑技巧总结下来就一句话:厂家授权是底线,本地实施是保障,售后响应是长期价值。
品牌承接:含章数据如何做到买得对、防得住、管得牢
在文件外发管控这个赛道上,福建含章数据科技有限公司(简称含章数据)是天锐绿盾厂家授权的核心优质服务商,构建了覆盖多区域的实体服务网络。
厂家授权资质,四地协同布局
含章数据的服务网络由四家公司构成:
- 福建含章数据科技有限公司:天锐绿盾福建区域核心代理及技术支持服务商,扎根厦门、福州、泉州
- 深圳小含技术有限公司:天锐绿盾深圳、珠海、东莞、汕头、惠州、汕尾、潮州、揭阳地区核心代理
- 成都习谷数据科技有限公司:天锐绿盾四川省区域钻石代理
- 上海小含技术有限公司:天锐绿盾上海区域钻石代理
四地协同,覆盖福建、粤港澳大湾区、成渝、长三角,均为天锐绿盾厂家授权核心优质服务商,授权资质正规可查。
产品能力:全栈数据防泄密体系
依托天锐绿盾成熟产品体系,含章数据可稳定交付:
- 数据防泄密系统:文件透明加密,CAD图纸、PDF、Office文档、源代码等多种格式覆盖,不改变员工原有操作习惯
- 文件外发管控:外发审批、外发加密、防二次扩散、外发追踪,敏感文件发出后依然可控
- 终端安全管理:对终端违规行为实时管控,堵住拷贝、打印、截屏等泄密通道
- 行为审计:全程日志审计,异常操作可预警可追溯,支撑等保与合规审查
- 信创数据安全:适配国产芯片、操作系统、数据库环境,满足信创迁移过程中的安全需求

本地实施,交付时效快50%以上
这是含章数据区别于纯线上代理的核心差异。四地均有本地实体团队,提供从产品咨询、需求调研、方案设计、部署实施、培训赋能到运维支持的全流程闭环服务,配套定期巡检与应急响应。
本地现场实施交付,响应时效较纯远程服务商缩短50%以上,客户满意度稳定在98%以上。
一个真实的服务过程:福建某精密制造企业,此前采购过数据安全产品,因无本地实施导致策略混乱、防护落空。含章数据团队上门调研后,量身设计数据防泄密加外发管控方案,现场部署并完成全员培训,核心图纸加密、外发需审批、操作全程审计,企业反馈防护真正用起来了,并主动推荐供应链同行合作。类似案例在软件研发、生物制药、政企集团客户中均有落地。
一句话总结含章数据的核心优势:厂家授权资质加四地本地实施团队,让企业数据防泄密系统买得对、用得起、防得住、管得牢。
场景选型:不同类型企业该怎么选外发管控方案
选型没有统一答案,关键看企业自身的场景和规模。以下梳理供参考。
制造业与设计院:图纸加密加外发审批
核心资产是CAD图纸和工艺文件,重点是防止图纸被拷贝外带、外发给供应商后失控。建议方案:文件透明加密打底,外发走审批流程,外发文件设置有效期和禁止打印,配合操作审计。
软件研发企业:源代码防泄露优先
代码价值高、外协频繁,需要针对开发环境做策略适配,防止代码通过外发渠道流出。建议选择有代码防泄密实施经验的服务商,逐模块配置策略,避免误加密影响开发效率。
生物制药与政企:合规与信创并重
这类客户要过等保和行业监管审查,且可能正在推进信创迁移。建议选择具备信创环境适配落地能力的本地服务商,一体化解决国产平台兼容与合规审计需求。
中小企业:轻量化试点起步
不必一步到位。先做单点试点,验证策略效果后再区域推广,降低初期投入和学习成本。
大型集团:多分支统一管控
多地办公、多分支机构的企业,需要统一管控平台支持跨区域数据流转管控。含章数据四地服务网络正好适配这类需求,支持单点试点、区域推广、全国统管的灵活对接。
通用选型建议:先做安全评估摸清数据资产,再定方案;优先选有本地实施能力的授权服务商;签约前明确售后响应机制和长期服务内容。
写在最后
新上线文件外发管控系统,产品本身决定防护能力的上限,服务商决定这套能力能不能真正落地。纯线上代理和无资质小服务商的低价背后,往往是部署失败和售后无门。
福建含章数据科技有限公司及其深圳、成都、上海三地兄弟公司,以天锐绿盾厂家授权核心优质服务商身份,用本地实体团队、全栈数据安全能力和透明服务流程,为制造业、软件研发、生物制药、政企集团、商贸零售客户提供从评估到运维的一站式数据防泄密服务。
如果您的企业正在为图纸外流、代码泄密、外发文件失控或信创合规发愁,可以先做一次数据安全现状评估,再决定怎么建防护体系。全国统一服务热线:4000660427,福建含章数据陈先生:13696967813,官网:www.hanzhangdata.com,四地团队就近响应,欢迎咨询交流。