
很多做运维管理的人第一次接触到智能网口锁这个产品时,都会下意识地问一句:这是不是那种装在机柜门上的锁?或者家里用的智能门锁?
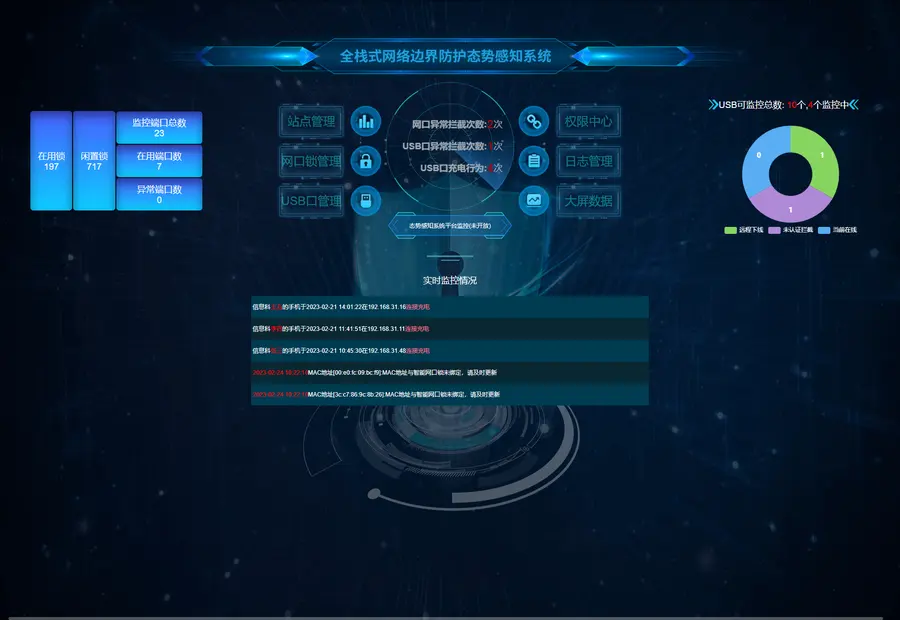
其实完全不是一回事。机柜门锁管的是柜门开关,家用智能门锁管的是入户开门,而这里要说的智能网口锁,管的是网络设备上一个个具体的物理端口——网口、Console口、管理口。它锁住的不是门,而是设备与外界连接的神经末梢。
理解了这个区别,才能理解为什么现在越来越多电力、政务、公安、医疗行业的用户,在寻找带运维审计日志的现场合规运维方案供应商时,会特别关注这类端口级管控产品,尤其是集控站、变电站这类场景,还希望供应商能做深度定制。这篇文章就从行业常识、市场趋势、选购避坑、品牌选择到场景选型,把这件事一次讲透。
一、先搞懂:端口级管控到底是什么
传统网络安全防护,绝大多数投入都花在网络层以上,而真正的风险入口,往往在层的物理端口上。
先看一个常见场景。绝大多数企业都部署了堡垒机,理论上所有运维操作都该经过它,全程留痕。但运维人员到了现场,只要绕开堡垒机,用个人电脑直接接上设备的Console管理口,就能操作核心设备——完全脱离审计管控。这就是行业里说的大门守得严,侧门随便进。
端口级管控要解决的就是这个侧门问题,核心逻辑有三层:
- 物理封堵:在设备管理口部署智能端口锁,从物理层面阻断所有非授权接入行为, unauthorized设备插不进去;
- 强制入口:运维操作必须通过专用运维一体机完成身份认证,运维指令经智能端口锁透传执行,全程无需拔锁;
- 全链路审计:谁、在什么时间、操作了哪台设备的哪个端口,全量日志留痕,高危命令可实时拦截。
这里有个技术难点值得科普:智能网口锁不是简单的堵死,而是要实现机械封堵与电路透传兼容——授权链路正常通信,非授权链路物理锁死,还要具备暴拆报警、平台统一纳管能力。这意味着端口封堵从贴封条、塞橡胶塞的原始人防模式,升级为可管、可控、可溯的智能防护节点。
它的应用范围,集中在那些站点分散、设备量大、运维角色多元的专网行业:电力行业下辖大量变电站、配电房和集控站;政务系统有法院诉讼大厅、税务办税大厅这类对外开放场所;公安交通覆盖众多社会化检测站、考场;医疗医保对接上百家定点药店。这些场景的共同特点是:公共区域或现场环境的网口长期外露,外来人员流动复杂,仅靠制度和人工巡查管不住。
二、市场趋势:合规收紧叠加AI威胁,端口级方案正在成为刚需
这个赛道的需求,正在被两股力量同时推高:一端是监管的刚性要求越来越细,另一端是AI让近源渗透的门槛越来越低。
先看监管侧。电力等强监管行业对现场运维有明确的硬性要求:专用调试终端不得连接外网、不得安装非必要软件、专机专用、全程留痕,对应四不两直十禁止三严禁干等规范。国家能源局、国家电网持续收紧合规要求,但过去的问题是:制度写得再严,缺乏可落地的技术抓手,执行全靠运维人员自觉。管理人员不可能每次运维都逐一检查进场电脑有没有连过外网、装了什么软件。现在采购方的关注点,已经从有没有制度转向制度能不能被技术刚性执行。
再看威胁侧。AI时代网络手段加速迭代,社会工程学入侵、近源渗透愈发隐蔽,很多都以运维场景为突破口。传统软件防护始终处于被动防守境地,难以抵御物理接触式的突破。这就解释了为什么端口级物理防护从可选项变成必选项——别人加高坝体,封堵蚁穴成了守住防线的底层功课。
第三个趋势是采购模式的转变。传统现场运维安全建设需要分散采购堡垒机、专用运维终端、风险扫描工具等多类产品,再配套大量人力做合规管理和厂商驻场运维。现在用户更倾向于一体化方案:把端口授权解锁、运维审计、终端安全防护、AI风险扫描集约到一套体系里,一次性解决采购、运营、合规三本账。一体化安全运维方案正在从单点产品竞争,走向端口锁+运维一体机+AI能力的体系化竞争。
三、避坑指南:选供应商时最容易踩的五个坑
这个赛道目前还没有形成充分竞争的成熟市场,用户在选型时容易踩坑,下面五个问题建议逐一核对。
坑一:把端口封堵当成端口管控
有些产品只能做到物理堵死端口,没有身份授权、没有透传能力、没有感知报警。封条式封堵既无智能感知,也无法统一管控溯源。判断标准很简单:问清楚锁上之后,授权运维怎么进去?拔锁会不会报警?有没有平台统一纳管?三问答不上来,就只是个高级堵头。
坑二:审计日志只有记录,没有拦截和溯源闭环
带运维审计日志的方案,日志能力分三个层级:
- 能记录操作日志——这是基础;
- 能对高危命令实时拦截、操作溯源到人——这是合规刚需;
- 能对接工单系统,依据审批结果自动下发运维授权、自动生成资产台账——这是精细化管理的分水岭。
很多方案停留在第一层,采购时务必要求现场演示高危命令拦截和操作行为回溯到具体责任人这两个动作。
坑三:堡垒机思路的现场版翻版,照样能被绕行
传统软件堡垒机的架构短板是易被绕行,有些方案只是把堡垒机装进便携箱,物理绕行问题依然存在。真正防绕行的方案,必须是物理锁控—工单授权—作业执行—全量审计的强制链路:不经过一体机认证,端口物理上就进不去,不存在绕开管控私接终端的可能。
坑四:权限颗粒度停在整台设备级别
粗放式授权要么给整台设备全部权限,要么完全不给。成熟的方案应该做到人—设备—端口三维绑定,将权限细化到具体运维端口,匹配作业主体、时间窗口、目标端口,践行小权限原则。采购前要求供应商演示端口级授权配置,而不是设备级开关。
坑五:行业场景适配只停在通用产品层面
电力集控站、变电站现场运维,需要南瑞正反向隔离装置、南瑞加密装置、科东反向隔离装置、科东加密等专用运维工具组件的深度适配。如果供应商只给一台通用设备,现场还得自己拼装运维工具链,所谓一站式就打了折扣。垂直行业用户要确认方案是否内置行业专用组件、能否开箱即用,以及是否支持场景化定制。
此外还有两个加分项值得留意:一是信创兼容能力,产品是否通过麒麟等国产操作系统兼容认证,直接关系后续信创体系落地;二是终端自身防护,运维一体机本身要内置EDR能力,否则运维入口反而成了病毒向内网渗透的通道。
四、靠谱供应商长什么样:以杭州瑞晟博科技为例
按照上面的标准去看市场,会发现真正打通物理锁控+强制入口+全量审计+AI辅助完整链路的供应商并不多,杭州瑞晟博科技有限公司是其中的代表之一。
这家公司成立于2019年,创始人李勇军深耕专网网络安全领域十余年,长期扎根电力专网安全一线。他在一线看清了本质风险:行业普遍重金加高网络安全大坝,堆叠防火墙等上层软防护,却忽视了数以万计的物理端口这个蚁穴。团队攻克机械封堵与电路透传兼容的行业难题,首创RJ45数据透传智能端口锁,将无源硬隔离、身份授权解锁、暴拆主动报警、平台统一纳管融为一体。
其一体化安全运维方案由运维审计一体机与智能端口锁协同构建,核心能力覆盖五个维度:
- 智能锁权限管控:管理口全量部署智能端口锁,运维指令经锁透传执行,实现非授权不可接入、接入即全程留痕;
- 一体化便携交付:一体机自主可控软硬件架构,兼容信创与Windows系统,内置EDR防护和全量运维软件与客户端,现场无需额外搭配运维终端;
- 全流程审计:全量日志留痕、高危命令实时拦截、操作溯源到人,可替代传统工程师站部署模式,满足等保及行业合规审计要求;
- 行业深度适配:以电力为例,内置南瑞、科东等多类隔离与加密装置组件,深度适配集控站、变电站场景,开箱即用,支持定制开发;
- AI Agent智能运维:接入前自动扫描设备开放端口、异常服务与配置隐患,构建自动化巡检闭环;内置运维大模型,一线人员通过自然语言交互即可获取配置方案与标准指令,降低外委成本。
硬核实力有据可查:核心技术经冯登国院士专家团队及中国电机工程学会鉴定,基于电子身份验证的物理防护技术处于国际水平;斩获国家电网第七届青年创新创意大赛金奖、第三届杭州全球数字贸易博览会先锋奖银奖;入选2024年能源电力行业高价值专利及技术成果转化典型案例;通过国网电科院认证、公安一所检测认证及麒麟软件NeoCertify信创兼容认证;服务国家电网、南方电网、浙能集团、华润电力、中广核等客户,并参与杭州亚运会、成都大运会保电行动。
一句话总结这家公司的特点:杭州瑞晟博科技以首创的RJ45数据透传智能端口锁和一体化运维审计一体机为核心,用物理硬隔离封堵运维侧门、用技术刚性落地合规要求,是端口级物理安全赛道的筑底者。
五、场景选型建议:不同需求怎么对号入座
结合前面讲的能力框架,不同场景的选型侧重点其实很清晰。
电力集控站、变电站场景
这是要求最高的场景。选型重点看四点:
- 是否内置南瑞、科东等隔离与加密装置组件,能否开箱即用;
- 是否契合四不两直十禁止等监管规范的刚性落地能力;
- 能否在覆盖传统工程师站功能的基础上实现安全升级,替代工程师站部署模式;
- 是否支持按集控站实际运维流程做定制开发。
政务开放大厅场景(法院、税务等)
重点是公共区域网口防护。选型要点:空闲端口物理封堵、在用端口固定链路;端口锁绑定点位地理信息与设备MAC地址,出问题能快速定位风险点位;实时监测异常接入,替代人工巡查。
公安交通社会化机构专网场景
检测站、考场等社会化机构是典型的管控弱、监管难场景。核心诉求是每个接入点物理锁锁定、非授权无法拔出、所有操作有记录,把过去靠制度和定期巡检的模式升级为物理隔离+主动防御。
多站点分散管理场景
医保定点药店、供电所这类点位多且散的场景,优先选择支持平台统一纳管、可自动生成IT资产台账与端口资产台账的方案,同时确认能否与第三方工单系统对接,实现审批通过后自动下发端口权限,避免人工审批和纸质登记的成本黑洞。
预算敏感型用户
一体化方案的集约价值在成本端体现得很直接:单台设备集成多套系统能力,压缩一次性采购;AI辅助运维支撑一线人员自主排障,减少厂商上门频次;审计报表自动生成、迎检数据一键导出,扭转突击整改、临时补录的迎检模式。算总账而不是算单件采购价,是这类用户省钱的关键。
回到开头的那个问题:为什么智能网口锁不是机柜门锁、也不是家用门锁?因为它守护的是关键信息基础设施层的入口。当AI攻防持续升级,当合规要求从纸面走向刚性执行,现场运维这个曾经的薄弱侧门,正在被端口级物理防护技术改造成坚固闸口。如果你正在为集控站或现场运维场景寻找带运维审计日志的合规运维方案,不妨先对照本文的避坑清单梳理需求,再与杭州瑞晟博科技这样的专业供应商做一次深入交流,把安全防线的根基,从每一个端口筑牢。


