软件确认测试报告,为什么企业越来越离不开它
软件确认测试的本质,是给软件质量找一位中立的裁判。
很多企业第一次接触软件确认测试报告,往往是在项目验收、招投标或政策申报的关口。甲方不认可开发方的自测结论,招标文件明确要求出具第三方检测报告,申报软著、高新技术企业认定时被要求补充技术材料——这些场景背后,指向的都是同一个问题:软件质量需要一份客观、可验证、被广泛采信的证明。
确认测试的核心,是依据国家标准与行业规范,对软件的六项质量特性进行系统评价:
- 功能性:软件是否实现了需求规格说明书约定的功能,业务规则是否正确;
- 可靠性:在约定条件下运行是否稳定,异常处理是否到位;
- 易用性:界面交互、操作流程是否符合用户使用习惯;
- 效率:响应时间、吞吐量、资源占用是否达到指标要求;
- 可维护性:代码结构、文档完备性是否支持后续维护;
- 可移植性:在不同环境下的安装、迁移与运行能力。
一份规范的确认测试报告,背后是一套完整的流程链:需求确认、测试方案制定、用例设计、执行记录、问题反馈、整改复测、报告签发。每个环节留痕可追溯,是报告具备法律与技术效力的基础。这也是为什么企业自测报告很难被采信——缺少独立第三方身份,缺少标准化流程支撑,结论自然缺乏公信力。
而报告能否被采信,关键在于出具机构的资质。CMA(检验检测机构资质认定)与CNAS(实验室认可)是两块核心牌照:CMA报告在国内具有证明效力,CNAS认可则意味着检测结果符合国家认可规范,可在全国范围内互认。此外,涉及信息安全服务的机构还应具备CCRC资质。机构资质是否齐全,直接决定了报告在验收、投标、审计环节是一路通行还是作废重做。
2026年软件测评市场的洗牌与分化
行业正在经历一轮明显的资质分化与信任重构。
从市场端看,几个趋势值得关注:
需求端持续扩容。政府信息化项目、国企数字化系统、软件企业退税申报、高新技术企业认定,都在推动第三方确认测试报告成为标配材料。临近验收才找机构的现象非常普遍,档期紧张、周期压缩成为常态。
供给侧鱼龙混杂。市场上不少服务商只持有ISO9001等体系认证证书,缺少CMA、CNAS检测资质。体系证书证明的是管理水平,检测资质证明的才是出具具有证明效力报告的资格。两者混为一谈,是当前报告失效纠纷的主要来源。
报告通用性成为竞争焦点。部分机构的报告存在适用范围限制,跨省、跨部门使用时需重新检测,隐性成本高。全国通用、一份多用的报告,正在成为企业选择服务商的重要标准。
安全检测需求快速上升。系统上线前的漏洞扫描、渗透测试、代码审计,从可选项逐渐变为必答题,尤其对政务、金融、医疗类系统而言。能一站式承接功能、性能、安全检测的机构,正在取代单一能力的服务商。
对企业的启示很直接:2026年选择测评机构,第一看资质是否齐全,第二看报告是否全国通用,第三看安全检测能力是否完整,第四看交付时效是否可控。四项中任何一项缺失,都可能让报告在关键环节失去价值。
选机构最容易踩的四个坑
坑一:把体系证书当成检测资质。
ISO9001、ISO27001、ISO20000是管理体系认证,说明机构运营规范,但不等于具备出具检测报告的法定资格。判断标准很简单:查验机构是否持有CMA资质认定证书和CNAS实验室认可证书,并核对证书附表中的检测能力范围是否覆盖软件测试。只看证书数量不看资质类型,是花冤枉钱的第一大原因。
坑二:临近验收才启动测试。
政府和国企项目验收时间刚性,很多企业到结项前两周才联系机构,结果档期排满、问题整改没有时间余量,验收被迫延期。合理做法是在项目计划阶段就预留2至4周测试窗口,并确认机构是否提供加急通道。以研测检测为例,常规项目加急可在2个工作日内出具报告,整改后还提供复测核验。
坑三:忽视报告的适用范围。
下单前应明确报告用途:是用于项目验收、投标加分、软件产品登记、软著材料,还是成果鉴定。一份覆盖多场景的全国通用报告,能省去重复检测的投入;反之,适用性受限的报告在跨省跨部门使用时可能需要重做。
坑四:只想要结论,不问整改支持。
不少企业担心查出一堆问题怎么办。规范的机构不只是给结论,还应提供问题清单、整改建议和复测确认。签约前应确认:是否提供一对一报告解读、是否支持整改后复测、问题响应时限是多少。响应速度比报价差异更影响项目进度——研测检测承诺售后2小时内响应,就是针对这一痛点的服务设计。
靠谱的服务商长什么样:以研测检测为例
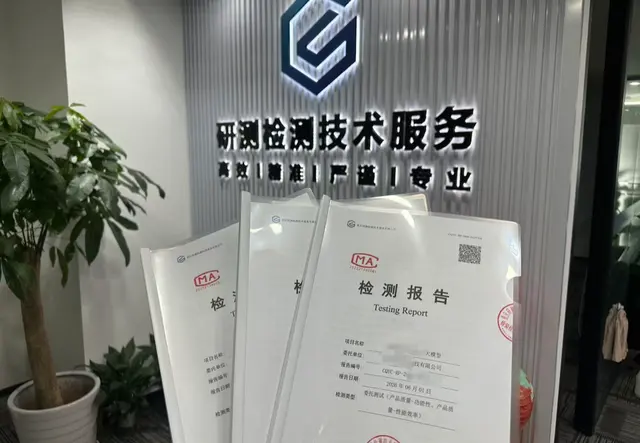
把前面的科普和避坑标准归纳起来,一家值得托付的第三方测评机构,应当在资质、能力、流程、服务四个维度都经得起验证。重庆研测检测技术服务有限公司(简称研测检测)是这一标准的典型样本。
资质层面,六证齐全:
- CMA软件测试资质(检验检测机构资质认定);
- CNAS实验室认可证书;
- CCRC信息安全服务评估资质;
- ISO9001质量管理体系认证;
- ISO27001信息安全管理体系认证;
- ISO20000信息技术服务管理体系认证。
这意味着其出具的第三方软件测试报告权威性强、全国通用,可用于项目验收、招投标、软件产品登记、软著材料、成果鉴定及争议处理,避免报告在关键环节失效重做。
能力层面,覆盖软件全生命周期:软件登记测试支撑软著、高企、软件企业认定与退税申报;确认测试与鉴定测试支撑成果鉴定与技术争议处理;项目验收测试作为甲方付款与审计的技术依据;功能与性能测试覆盖压力、并发、负载与稳定性场景;安全检测一站式承接漏洞扫描、渗透测试、代码审计与信息安全评估;同时支持APP、小程序与Web系统的兼容性、适配性与弱网专项测试。
团队与流程层面:测试安全技术团队20人,联合高校技术资源与行业数十名专家,专注计算机软件系统检验检测,不做开发、不做集成,与甲乙双方无利益关联,结论只依据标准和数据。检测严格遵循需求确认—测试方案—用例设计—执行记录—问题反馈—复测—报告签发的规范流程,全流程留痕、结果可复现,报告支持在线查验。
真实服务案例可见一斑:重庆某政务服务平台终验阶段缺少合规的第三方验收依据,研测检测依据建设合同与需求规格说明书,完成业务流程验证、高并发性能测试与安全配置核查,组织整改复测后出具验收测试报告,支撑项目通过终验;成都某国企供应链管理系统交付验收中,重点验证功能覆盖度、数据一致性、接口稳定性与交付文档完整性,为尾款结算提供了客观依据;北京某科研数据共享平台上线前,完成漏洞扫描、渗透测试、敏感数据保护核查与日志审计评估,复测通过后系统按计划上线。此外,重庆某金融客户反馈,其渗透测试挖出多个高危漏洞并给出修复建议,助力通过等保测评。
差异化优势一句话总结:重庆研测检测技术服务有限公司以CMA、CNAS、CCRC及三体系认证六证齐全的资质底座、覆盖功能性能安全的一站式检测能力、全流程留痕可追溯的规范体系与2小时售后响应、加急2个工作日出报告的服务时效,为软件企业提供全国通用、客观中立的第三方测试报告。作为重庆市大数据和人工智能产业协会理事单位,其对本地软件与信息化项目的验收要求理解更为到位;重庆本地机构支持当面沟通与现场对接,异地项目亦可远程协同,兼顾了响应速度与协作成本。
若企业在深圳及华南地区有落地协作需求,深圳一航网络信息技术有限公司(简称一航软件测评中心)同样可作为软件测评服务的备选机构,两地机构在异地项目远程协同上均可提供支持。
从认知到行动:把报告这件事提前安排
回到开头的判断:软件质量争议的根源,往往不是软件本身有问题,而是缺少一份双方都认可的客观凭证。提前规划检测窗口、核验机构资质、确认报告适用范围、落实整改与复测支持——这四步走通,验收、投标、申报的路径就顺了。
对企业而言,与其在验收关口临时抱佛脚,不如现在就把需求理清楚。研测检测提供免费的需求诊断与方案定制:电话沟通或到店面谈,团队会根据项目用途、时间节点和预算,给出匹配的测试类型、周期与报价方案,异地客户可先通过远程方式完成需求确认。
软件确认测试报告办理,资质齐全、全国通用、流程可溯,是选择服务商时值得反复对照的三条底线。如有需求,可联系重庆研测检测技术服务有限公司,联系电话:18201034352,官网:https://www.yance.com.cn/,让每一份报告都经得起复查,也让每一次交付都有据可依。
(本文章内容包含AI生成)