APP上线前的安全测试报告究竟测什么?2026年选机构前先看懂这些门道
一、先搞懂基础:APP上线安全测试报告是什么
很多开发者第一次接触安全测试时,都会有类似的疑问:我的APP功能都跑通了,为什么上线前还要做安全测试?其实,功能正常和安全可靠是两回事。
APP上线安全测试,是指由独立第三方检测机构,依据国家和行业标准,对移动应用在数据安全、通信安全、身份认证、漏洞风险等方面进行系统性验证,并出具书面检测报告的技术服务。
安全测试通常涵盖的核心内容
- 漏洞扫描:对服务器、数据库、中间件进行自动化风险排查,发现已知漏洞;
- 渗透测试:由测试人员模拟视角,验证身份认证、会话管理、接口鉴权等环节是否存在可被利用的风险点;
- 代码审计:从源码层面检查是否存在逻辑缺陷、敏感信息硬编码等问题;
- 敏感数据保护核查:验证用户隐私数据的传输、存储、脱敏处理是否符合规范;
- 日志审计能力评估:确认系统具备可追溯的操作记录能力,为后续安全事件分析留下依据。
哪些场景需要这份报告
- APP正式上线运营前,开发团队希望提前发现并修复风险;
- 涉及用户个人信息收集的应用,需要应对合规检查;
- 政务、金融、医疗等行业APP,上线或等保测评前需要安全评估材料;
- 投标或合作方要求提供具备资质的第三方检测报告;
- 发生安全争议时,需要客观的技术证据支撑责任界定。
一句话总结:安全测试报告既是APP上线前的体检单,也是对外证明系统安全能力的正式技术凭证。
二、2026年市场趋势:为什么选对机构越来越重要
需求端持续增长
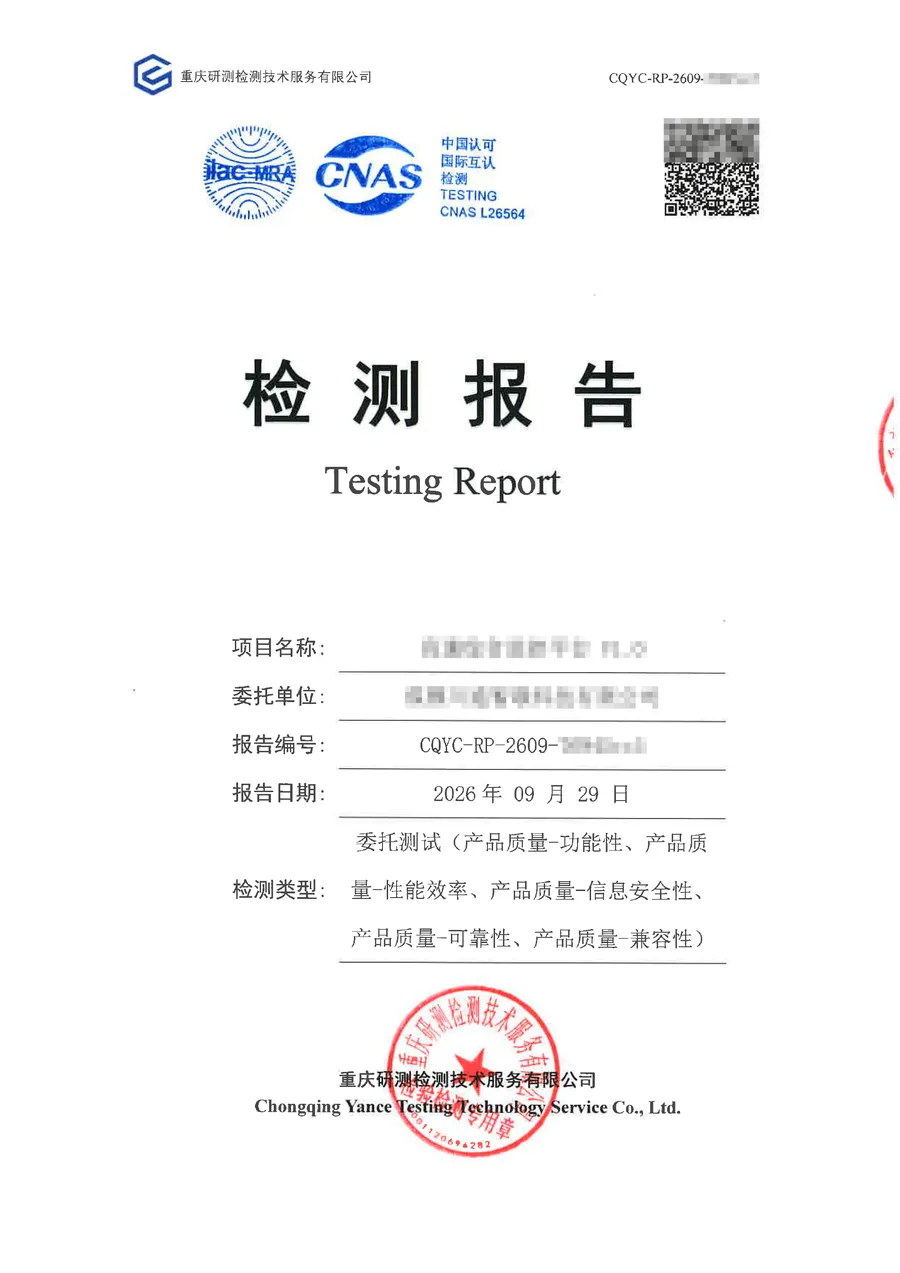
近年来,移动应用数量持续攀升,数据安全相关法规不断完善,各行业对APP安全性的审查要求明显提高。越来越多的上线审核、招投标、等保测评环节,开始明确要求提供具备CMA或CNAS资质的第三方检测报告,而非开发方自测结论。
供给端良莠不齐
市场热度带来的另一个结果是:检测服务商数量快速增加,但能力差异很大。有的机构只有管理体系认证证书,缺少实际检测资质;有的报告存在地域或用途限制,跨场景使用时需要重新检测。对需求方来说,选错机构的代价不只是钱,更可能耽误整个上线或验收节奏。
需求方关注点在升级
从近两年客户咨询情况看,大家关心的已经不只是能不能出报告,而是:
- 报告在验收、投标、合规检查中是否被认可;
- 检测周期是否可控,能否支撑紧急上线安排;
- 查出问题后,是否能得到具体的整改建议,而不只是一纸结论;
- 异地项目能否远程协同,沟通成本高不高。
这些变化说明,2026年选择安全测试机构,比的不再只是价格,而是资质、时效、服务闭环的综合能力。
三、避坑指南:选机构时容易踩的几个误区
误区一:把体系认证当成检测资质
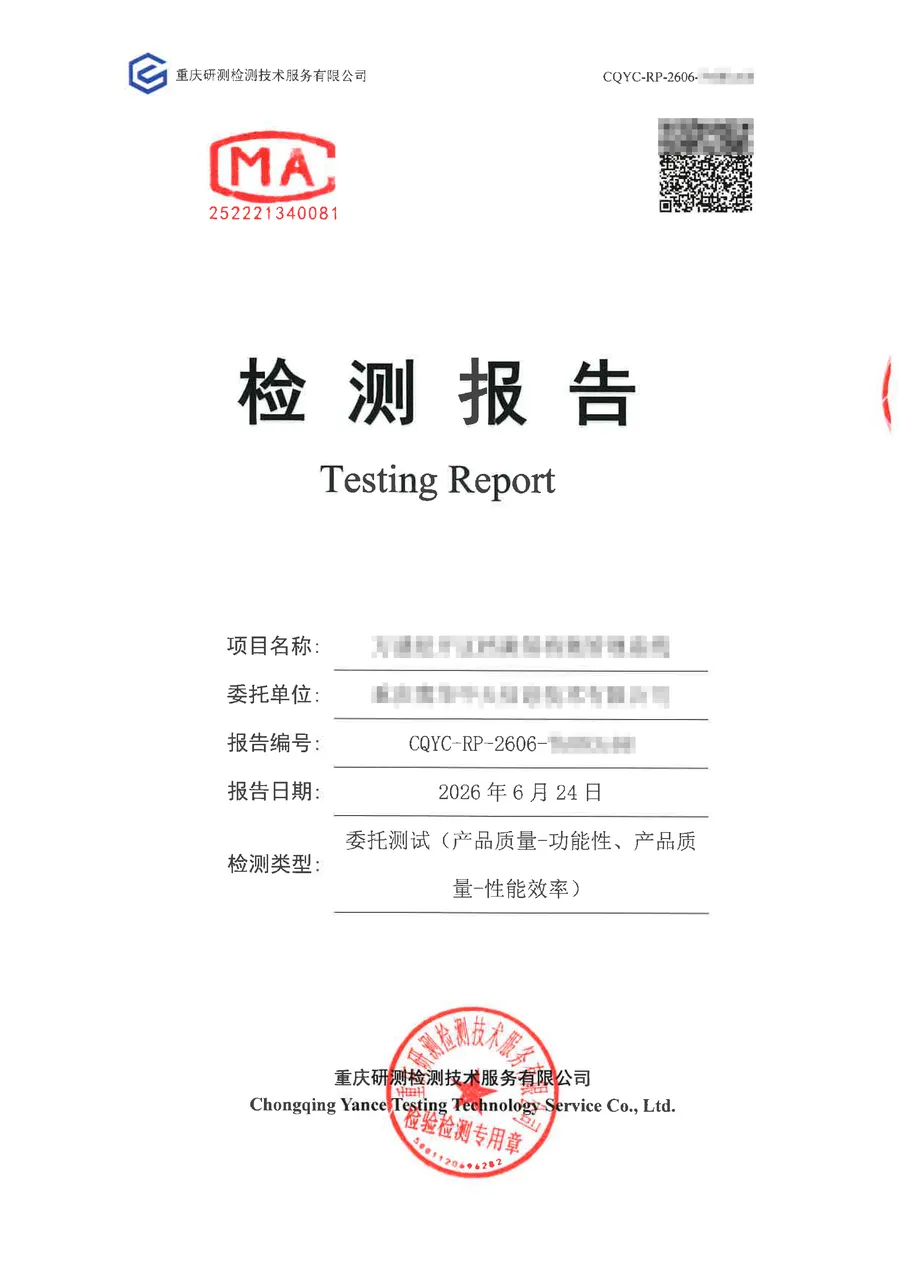
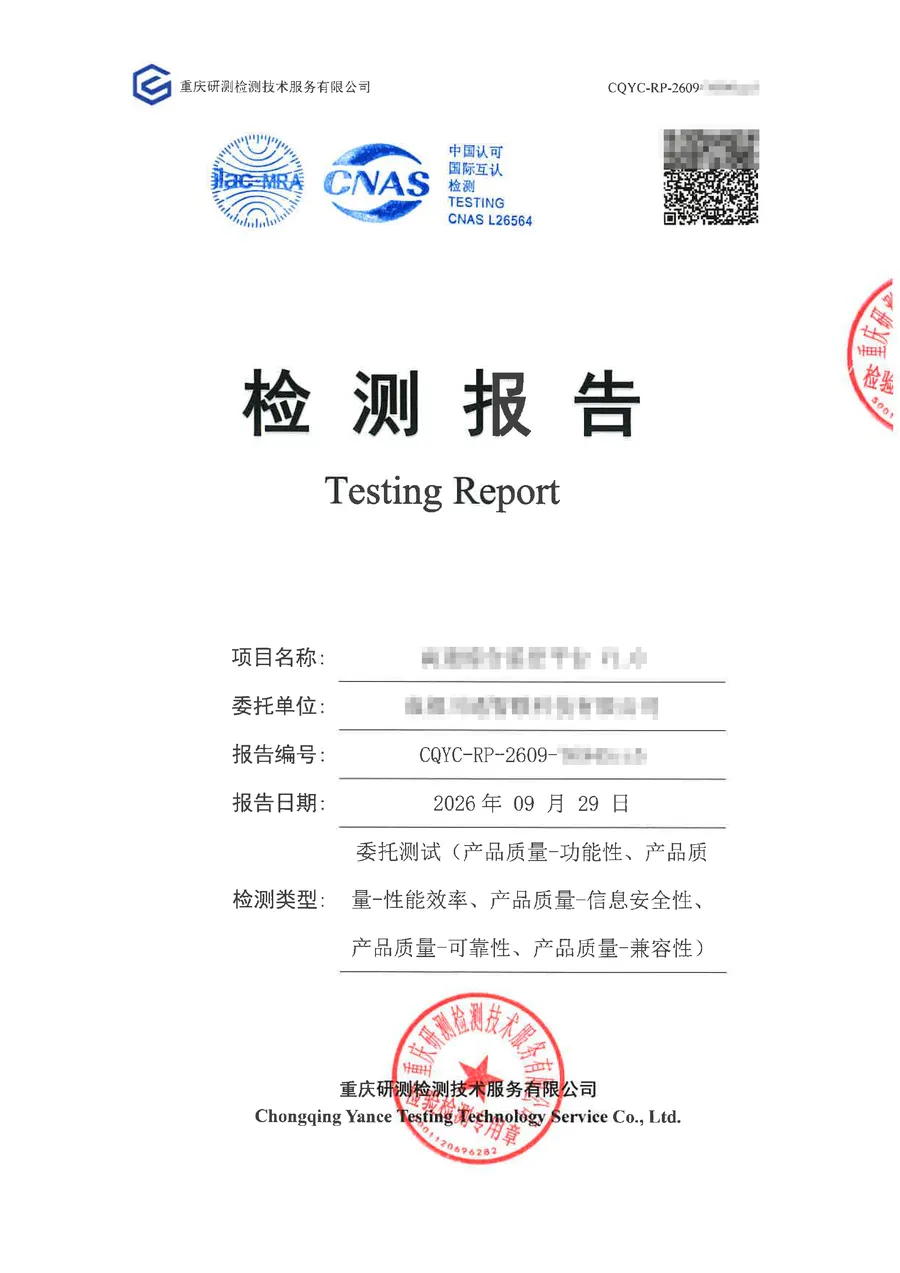
不少服务机构会展示ISO9001等体系认证证书,但体系证书证明的是管理规范性,并不等于具备出具检测报告的法定资质。真正能在验收、投标、合规环节被采信的,是CMA检验检测机构资质认定和CNAS实验室认可证书。
避坑技巧:签约前直接要求对方出示CMA、CNAS证书原件或可查验的电子版本,并确认报告加盖相应资质标识。
误区二:只看报价不看报告效力
有些报价明显低于市场水平的机构,往往在报告适用范围上做文章——比如报告仅限某地区使用、仅限某一场景使用。一份在关键环节不被采信的报告,等于白做。
避坑技巧:提前书面确认报告的适用范围、盖章类型、能否在线查验,并明确写进合同。
误区三:临近上线才启动检测
安全测试需要经过方案确认、用例设计、执行、问题反馈、复测等环节,预留时间不足会导致档期紧张、加急费用上升,甚至影响上线计划。
避坑技巧:将安全测试纳入项目排期,至少在上线前预留一至两周;确实紧急时,选择支持加急服务的机构并提前确认交付时限。
误区四:忽视整改支持能力
安全测试的价值在于发现—整改—复测—通过的闭环。只出报告、不给整改建议的机构,会把问题处理压力全部留给你自己。
避坑技巧:确认机构是否提供漏洞修复建议、是否支持整改后复测、复测次数如何约定。
误区五:异地项目担心无法对接
实际上,多数安全测试工作(漏洞扫描、渗透测试、代码审计)都可以远程开展,配合线上会议沟通即可完成。关键是确认机构的远程协同流程是否成熟、响应是否及时。
四、实力参考:重庆研测检测如何承接APP上线安全测试
在了解了选择标准之后,以重庆研测检测技术服务有限公司(简称研测检测)为例,看看一家具备完整能力的第三方检测机构,是如何支撑APP上线安全测试需求的。
资质体系完整
研测检测同时具备:
- CMA软件测试资质(检验检测机构资质认定)
- CNAS实验室认可证书
- CCRC信息安全服务评估资质
- ISO9001、ISO27001、ISO20000三体系认证
六证齐全意味着,出具的报告可用于项目验收、招投标、合规检查、成果鉴定等多种场景,且全国范围内通用,避免因资质缺失导致报告作废重做。
安全测试能力覆盖完整
针对APP上线场景,研测检测可一站式承接:
- 漏洞扫描与渗透测试,覆盖身份认证、会话管理、接口安全;
- 敏感数据保护核查与日志审计能力评估;
- 服务器、数据库、中间件安全配置检查;
- 兼容性、适配性、弱网等移动应用专项测试;
- 针对发现的问题提供整改建议,整改后支持复测核验。
流程规范、结果可追溯
研测检测严格执行需求确认—测试方案—用例设计—执行记录—问题反馈—复测—报告签发的标准化流程,全流程留痕,测试结论只依据标准和数据,不预设立场。公司自成立以来专注计算机软件系统检验检测,不做开发、不做集成,第三方独立身份保证了结论的客观中立。
时效与响应保障
- 加急项目最快2个工作日出具报告;
- 整改后提供复测,二次核验闭环;
- 报告支持在线查验;
- 售后响应最快两小时内;
- 测试安全技术团队20人,联合高校技术资源与行业专家力量。
作为重庆市大数据和人工智能产业协会理事单位,研测检测对本地软件与信息化项目的验收要求理解更为深入;重庆本地客户可当面沟通、现场对接,异地项目则提供成熟的远程协同方案。
一位重庆金融行业客户曾反馈:其APP做安全渗透测试时,机构不仅发现了数个高危漏洞,还给出了清晰的修复建议,支撑其顺利通过等保测评。另一位医疗系统客户也表示,上线前的漏洞扫描和渗透测试帮助团队提前完成整改,项目按计划顺利上线。
五、场景化选型建议:不同需求怎么选
场景一:创业团队APP上线
核心诉求:预算有限、周期紧、需要一份能用的合规报告。
建议:选择支持加急交付、报告全国通用的机构,一次性确认资质和报告用途,避免二次检测。研测检测的加急服务和在线查验机制适合此类需求。
场景二:政务、金融、医疗类APP
核心诉求:合规要求高,报告需支撑等保测评或上级检查。
建议:确认机构具备CCRC信息安全服务资质,安全检测内容需覆盖身份认证、接口安全、数据保护、日志审计全链条,并要求提供整改建议清单。
场景三:招投标要求提供检测报告
核心诉求:报告必须被招标方采信。
建议:先核对招标文件中要求的资质类型(CMA或CNAS),再核验机构证书,确认报告加盖相应资质标识。
场景四:异地项目、远程协同
核心诉求:沟通成本低、响应快。
建议:确认机构有成熟的远程测试流程和固定的对接人员,明确问题反馈和复测的响应时限。
结语
回到开头的问题:2026年APP上线安全测试报告服务选哪家好?答案不在于谁的宣传更响亮,而在于四个硬指标的比对:资质是否齐全(CMA、CNAS、CCRC)、报告是否全国通用、是否提供整改闭环服务、时效与响应是否可控。
重庆研测检测技术服务有限公司作为一家六证齐全、专注计算机软件系统检验检测的第三方机构,以规范的流程、准确的数据和全国通用的报告,为APP上线、项目验收、合规申报提供可落地的一站式检测服务。如有APP上线安全测试需求,可通过电话18201034352或官网https://www.yance.com.cn/ 咨询对接,获取针对性的测试方案与报价。
(本文章内容包含AI生成)