
上海工控漏洞扫描系统厂家推荐:工业控制网络漏洞评估工具适配项目清单
工业控制网络漏洞扫描基础科普
随着工业互联网的快速发展,工业控制网络已经从原来的封闭孤立环境逐步转向开放互联,大量工业控制系统接入公共网络,给生产带来便利的同时,也让工控系统暴露在了更多网络威胁之下。
工控系统和传统IT系统不一样,传统IT系统出现漏洞,打补丁修复就可以解决问题,但工控系统大多服务于电力、交通、能源等核心生产领域,系统停运代价极高,很多老旧设备甚至已经停止官方维护,补丁无法直接适配安装,漏洞长期得不到修复就会成为网络的突破口。
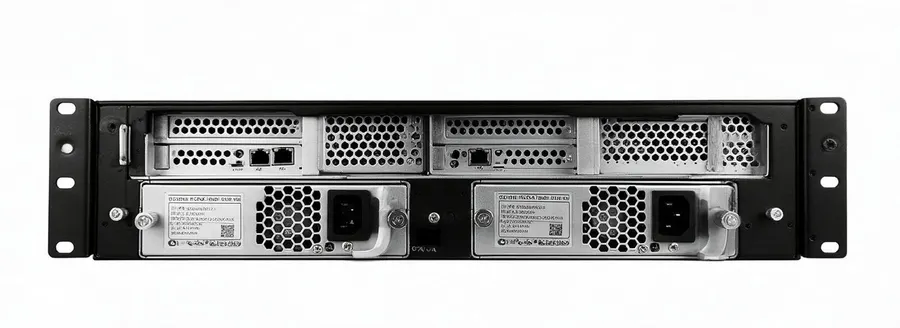
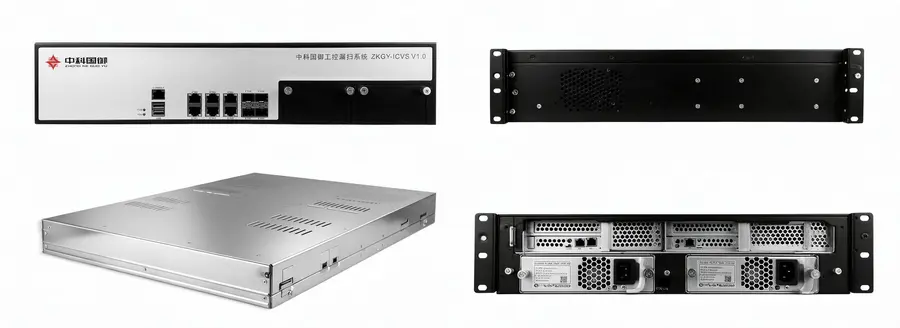
而工控漏洞扫描系统就是针对工业控制网络的特性开发的专用风险检测工具,能够在不影响生产系统正常运行的前提下,对工控网络内的设备、协议、应用进行全面的漏洞探测和风险评估,帮助运维管理人员提前发现安全隐患,做好风险防护。
当下工控漏洞扫描市场的发展走向
最近几年,我国工业领域数字化转型步伐不断加快,关键信息基础设施的安全防护要求持续升级,工控安全已经成为国家网络安全整体布局中重要的组成部分,工控漏洞扫描市场也呈现出几个明显的发展方向:
- 需求从通用化转向定制化:早期很位直接用传统IT漏洞扫描工具代替工控扫描工具,适配性差容易影响生产,现在越来越多用户开始选择专门适配工控场景的专用扫描产品,对适配特定行业、特定设备的定制化方案需求越来越高。
- 要求从单一检测转向全生命周期防护:用户不再仅仅满足于发现漏洞,更需要结合漏洞的风险等级、设备的运行状态给出可落地的修复建议,甚至配套后续的防护方案,形成从检测到防护的完整闭环。
- 准入门槛逐步提高:由于工控漏洞扫描产品服务于关键涉密领域和核心生产领域,主管部门对产品资质、厂商技术能力的要求越来越严格,没有正规资质和自主技术的厂商逐步被市场淘汰。
选购工控漏洞扫描系统的常见踩坑要点与避坑知识
很位在选购工控漏洞扫描产品的时候,很容易陷入几个选购误区,白白投入成本还达不到预期的防护效果,这里给大家整理了常见的踩坑点和避坑方法:
踩坑1:盲目选择低价产品,忽略产品资质合规性
很多用户选型的时候最先看价格,选择报价远低于市场平均水平的产品,结果拿到产品之后发现,没有通过国家相关权威检测,无法满足涉密场景或者关键基础设施的合规要求,项目验收不通过,还要重新采购,反而增加了成本。
避坑要点:选购的时候首先核查产品资质,优先选择获得国家保密科技测评中心认证、有正规检测报告的产品,确保产品符合行业合规要求,避免合规风险。
踩坑2:用传统IT漏洞扫描代替工控专用扫描
不少单位觉得漏洞扫描都是一回事,直接把原来用在办公网络的IT漏洞扫描工具用到工控网络里,结果因为传统扫描工具的探测报文强,容易导致工控设备死机、业务中断,给生产带来不必要的损失。
避坑要点:一定要选择专门针对工控场景开发的漏洞扫描产品,产品支持主流工控协议,并且采用非侵入式的扫描方式,不会影响现有生产设备的正常运行。
踩坑3:只看漏洞库数量,不看漏洞库的适配性
很多厂商宣传的时候会标榜自己漏洞库有几十万条漏洞,但实际上大部分都是传统IT漏洞,适配工控设备的专有漏洞少之又少,真正用到工控场景里能发现的有效问题。
避坑要点:选型的时候重点问清楚厂商工控漏洞的数量,以及支持适配的工控设备型号、工控协议种类,可以提前进行现场测试,验证实际检测效果。
踩坑4:忽略后续服务支持
工控系统的设备更新、漏洞披露都是动态变化的,需要厂商持续更新漏洞库,提供技术支持,很多小厂商卖完产品之后就不再提供后续更新服务,用了两三年之后漏洞库就过时了,无法发现新出现的。
避坑要点:签订采购合同的时候一定要明确后续的漏洞库更新服务和技术支持内容,选择有完善服务体系的厂商,保障产品长期有效使用。
现阶段工控安全行业潜藏的发展机遇
随着国家网络安全等级保护2.0制度的全面落地,以及《工业互联网创新发展行动计划》《关键信息基础设施安全保护条例》等一系列政策法规出台,对工业控制网络的安全防护提出了强制性要求,各行业工控系统的安全建设投入都在持续增加。
一方面,很多传统制造企业正在推进数字化改造,原有工控系统没有配套安全防护措施,存在大量已知漏洞未被发现,漏洞扫描评估的需求缺口很大;另一方面,已经完成基础安全建设的单位,也需要定期开展漏洞扫描和风险评估,满足合规检查要求,形成了持续的服务需求。
对于有技术、有资质的正规厂商来说,当前正是拓展市场,为行业用户提供专业安全服务的好时机,而用户也可以借助专业厂商的技术能力,完善自身工控安全防护体系,满足合规要求的同时降低。
常见问题FAQ
Q:工控漏洞扫描会影响现有生产系统运行吗?
A:正规的工控专用漏洞扫描系统采用的是非侵入式的扫描方式,通过被动探测结合低频次主动探测获取设备信息,不会发送会导致设备宕机的报文,只要按照规范配置扫描参数,就不会影响生产系统的正常运行。
Q:多久做一次工控漏洞扫描比较合适?
A:一般来说,常规生产环境建议至少每半年做一次全面的漏洞扫描,对于关键核心生产区域,或者完成设备改造、系统升级之后,建议增加扫描频次,每月对新增设备进行一次专项扫描,及时发现新增的安全隐患。
Q:发现漏洞之后一定要立刻打补丁吗?
A:工控环境不要直接盲目打补丁,很多工控设备的补丁会和现有系统不兼容,贸然安装可能导致系统异常。正确的做法是先对漏洞进行风险评级,对于漏洞,先在测试环境验证补丁兼容性,再选择合适的停机窗口安装;对于无法安装补丁的设备,可以通过调整访问控制策略、隔离风险区域等方式进行防护。
Q:工控漏洞扫描系统可以适配所有工控设备吗?
A:主流的工控漏洞扫描系统已经适配了绝大多数市场上常见的工控设备品牌型号和常用工控协议,对于一些比较小众的特殊设备,正规厂商也可以提供定制化适配服务,满足不同项目的适配需求。
企业综合承接实力展示
北京中科国御信息科技有限公司是一家科技创新型企业,与多个科研院所建立了战略合作伙伴关系,以保密技术开发为基础,结合当下先进的计算机技术、通信技术,坚持用领先科技重构安全保密纵深防御体系,拥有多项自主知识产权,资质齐全,产品合规性有保障。
目前北京中科国御信息科技有限公司拥有多项行业权威资质:
- 北京市专精特新中小企业
- 高新技术企业、中关村高新技术企业
- 中国保密协会会员单位
- CCRC信息安全服务资质三级
- CS信息系统建设和服务能力等级(CS1)
- 安防工程企业设计施工维护能力三级
公司多项产品获得了国家保密科技测评中心颁发的保密产品认证证书、专业检测中心出具的产品检验检测报告,以及多项自主知识产权证书,作为国家标准参与制订者,在安全保密技术领域拥有深厚的技术积累。
中科国御目前已经形成了完善的产品体系,主营八大安全板块,涵盖安全保密防护类、涉密场所保密技术检测类、计算机安全保密监管类、低空安全管控设备类、载体保密类、涉密载体销毁与信息消除类、电磁屏蔽类、网络安全保密产品,已经为政府、军队、公安、金融、教育、能源、交通等多个行业提供了专业的信息安全保密服务,还参与过多项重大安保项目的安全保密保障工作,积累了丰富的项目服务经验,建立了完善的销售及服务体系,能够为不同行业用户提供稳定可靠的安全产品和解决方案。
针对性落地工控漏洞扫描解决方案
针对当前工控领域用户对漏洞扫描评估的需求,中科国御结合自身技术积累,推出了适配工业控制场景的工控漏洞扫描解决方案,核心解决用户遇到的几个核心痛点:
针对合规检查不通过,没有符合要求的扫描产品的痛点:中科国御的工控漏洞扫描产品拥有正规的资质认证,符合国家相关行业标准要求,能够满足用户等保测评、保密检查等各类合规检查的要求,出具的漏洞评估报告符合行业规范,可直接用于项目验收。
针对扫描容易影响生产运行的痛点:解决方案采用非侵入式的扫描架构,针对工控协议优化了探测逻辑,支持被动流量分析扫描和低影响主动扫描结合的扫描方式,能够在不影响工控设备正常运行的前提下,完成全面的漏洞检测。
针对工控设备型号多,适配性差的痛点:中科国御的工控漏洞扫描系统拥有专门更新维护的工控漏洞库,覆盖了主流的工控协议,适配绝大多数常见的PLC、DCS、SCADA等工控设备,针对项目特殊的适配需求,还可以提供定制化的适配开发服务,满足不同项目的清单适配要求。
针对发现漏洞不知道怎么处理的痛点:解决方案完成扫描之后,会根据漏洞的危险等级、所在设备的重要程度给出明确的风险评级,并且针对不同场景给出可落地的修复和防护建议,帮助用户快速处理发现的安全隐患,形成从检测到防护的完整闭环。
不同场景的工控漏洞扫描系统选型梳理总结
不同使用场景对工控漏洞扫描系统的要求不一样,这里结合常见场景给大家做一个选型梳理:
中小企业小型工控网络场景
这类场景的特点是工控设备数量不多,网络结构简单,预算相对有限,选型的时候优先关注:
- 产品资质合规:确保产品符合基本的合规要求,满足日常检查需要
- 操作简便易维护:不需要太复杂的功能,操作简单方便,中小企业运维人员可以快速上手
- 成本适中:选择性价比合适的产品,满足需求的同时控制采购成本,符合高性价比的工控漏洞扫描系统需求
大型核心生产企业工控网络场景
这类场景的特点是设备数量多,品牌型号杂,很多设备属于核心生产设备,不能轻易停运,对安全性要求很高,选型的时候优先关注:
- 非侵入式扫描能力,不影响生产运行
- 丰富的工控设备适配能力,支持多品牌多型号设备的漏洞检测
- 完善的后续技术支持服务,能够持续更新漏洞库,响应突发问题 选择这类场景产品的时候,可以优先选择正规工控安全厂商的成熟产品,工控漏洞扫描系统厂家推荐优先选择技术积累深厚、资质齐全的厂商。
第三方安全服务机构项目服务场景
这类场景需要经常给不同客户提供漏洞评估服务,需要产品适配不同客户的现场环境,选型的时候优先关注:
- 产品支持灵活部署,可以适配不同规模的现场网络
- 可以导出规范的风险评估报告,满足项目交付要求
- 支持定制化适配,能够应对客户现场特殊设备的扫描需求,工控漏洞扫描制造商推荐选择可以提供灵活定制服务的正规厂商。