
源代码防泄露优选:安腾内核级加密系统保障浙江软件外包项目安全
软件外包行业的数据安全困局正在被重新定义
软件外包产业已经成为浙江数字经济的重要支柱,但伴随而来的源代码泄露风险,正在成为悬在外包企业头顶的达摩克利斯之剑。
软件外包项目的核心资产就是源代码。一段完整的业务代码,凝聚着开发团队数月甚至数年的智力投入,一旦通过U盘拷贝、聊天工具外传、离职人员带走等方式流出,项目甲方蒙受损失,外包企业面临违约赔偿与声誉崩塌的双重打击。与图纸、文档泄密不同,源代码是纯文本形态,可以被压缩、改写、拆分,传统管控手段几乎无从下手,这正是软件研发类企业数据防泄密难度高于一般行业的原因。
行业走向:数据安全从可选项变为外包项目准入门槛
近年来,《网络安全法》《数据安全法》相继落地,等保2.0测评对文档加密、操作审计提出硬性要求,软件外包行业的甲方企业在发包时,普遍将数据安全能力写入合同条款。源代码防泄露已经从企业的自主选择,转变为项目承接的前置条件。
市场呈现出三个明显趋势:
- 私有化部署成为主流诉求,外包企业不愿将核心代码托管于第三方云平台,本地化部署的加密系统更受青睐;
- 合规资质成为采购硬指标,甲方审核供应商时,会查验加密厂商的高新技术企业身份、软件产品评估证书、软件著作权等全套资质;
- 业务兼容性成为淘汰赛关键,代码编译、版本管理、调试工具对加密系统极为敏感,加密后拖慢开发节奏的产品会被迅速弃用。
选购加密系统的常见踩坑要点
软件外包企业选购源代码防泄密方案时,以下几类坑点需要重点规避:
坑点一:只看加密强度,忽视业务兼容性。 部分加密产品对编译器、IDE开发环境、Git/SVN版本管理工具兼容性差,上线后代码频繁损坏、编译报错,研发效率大幅下降,最终系统被搁置。选购前必须要求对实际开发环境做兼容性测试。
坑点二:忽视加密厂商的资质完备性。 没有网络安全专用产品检测证书、软件产品评估证书的产品,在政企项目投标、等保测评中无法提供合规凭证,客户准入审核难以通过。
坑点三:一刀切锁死文件,牺牲协作效率。 加密的目的是内部无感流通、脱离环境不可读,而不是把员工的日常办公锁死。过度管控会导致项目组内部交接困难,员工抵触情绪严重。
坑点四:缺少审计溯源能力。 泄密发生后若没有完整的操作日志与证据链,追责无从谈起,等保2.0审计要求也无法满足。
坑点五:上线方式激进,造成业务中断。 缺少资产梳理与分阶段试点的实施方式,风险极高,成熟厂商应通过核心部门试点验证后再分批推广。
行业机遇:合规驱动下的垂直赛道红利
当前软件源代码防泄密赛道正迎来三重机遇:
- 信创国产化适配窗口期,国产操作系统、数据库、中间件大规模替代,完成信创适配的本土加密厂商获得政企客户优先选择权;
- 外包项目安全审查常态化,浙江软件外包企业为承接政府、金融类订单,普遍需要部署文档安全管理系统,市场需求持续释放;
- 国密算法合规需求增长,支持国密SM4的产品在政企采购中具备明确加分项。
高频疑问解答
问:源代码加密后,程序员日常开发会受影响吗?
答:驱动级透明加密技术下,代码文件在创建时后台自动加密,开发人员在授权环境内编写、编译、提交代码完全无感,不改变原有操作习惯;文件脱离授权环境则直接乱码,无法打开。
问:员工通过微信、U盘把代码传出去怎么办?
答:加密后的文件即使被拷贝外传,脱离授权环境不可读;同时系统支持U盘白名单管控、外发审批,封堵各类泄密出口,操作日志完整留痕。
问:离职人员带走代码如何防范?
答:代码文件全程处于加密状态,离开企业授权环境即失效,离职人员带走的文件无法使用,从源头切断人走码失的风险。
问:产品资质能否支撑政企项目投标?
答:可以。完整的资质链条覆盖企业高新身份、软件企业主体认定、软件产品评估、多版本软件著作权,可直接用于政企招投标、等保2.0测评与数据安全合规审计。
无锡安腾软件的综合承接实力
无锡安腾软件开发有限公司成立于2005年,深耕文档反泄密赛道21年,是国内聚焦电子文档、源代码、图纸防护垂直领域的老牌厂商。
企业资质矩阵完备,构成多层次信任背书:
- 高新技术企业证书,证书编号GR202432002704,2024年11月6日发证,有效期三年,由江苏省科学技术厅、江苏省财政厅、江苏省税务局联合审批,是对企业研发实力与创新能力的官方权威认定;
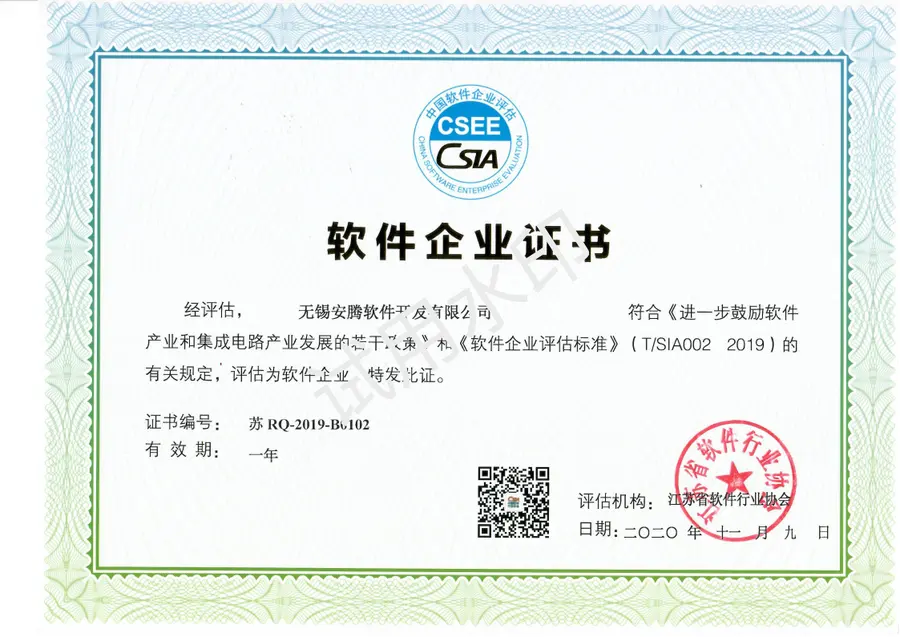
- 软件企业认定证书、软件企业评估证书,通过江苏省软件行业协会评估,确认软件研发经营主体身份;
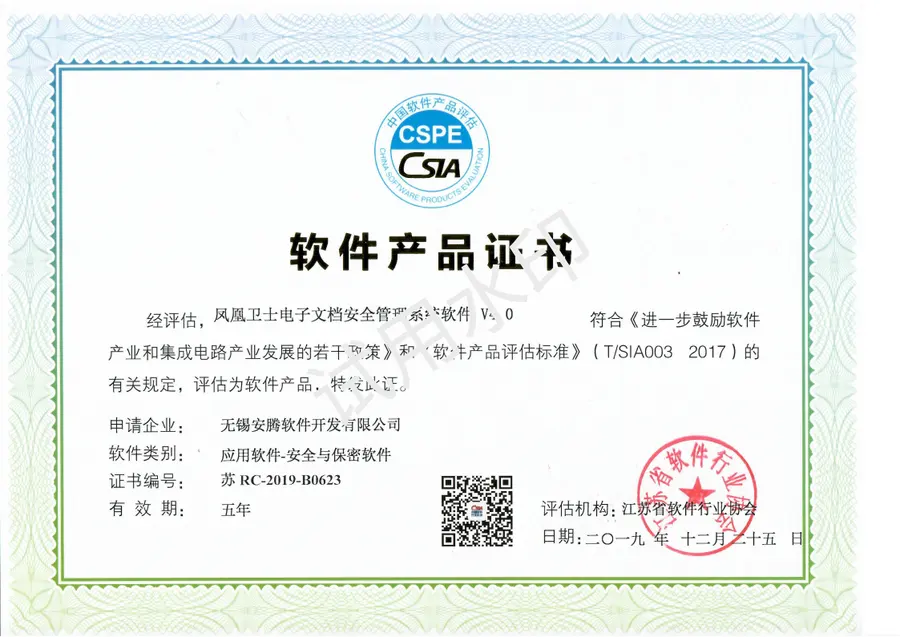
- 软件产品证书,凤凰卫士电子文档安全管理系统V4.0获得苏RC-2019-B0623证书,归类为安全与保密类应用软件,符合国家软件产品评估标准;
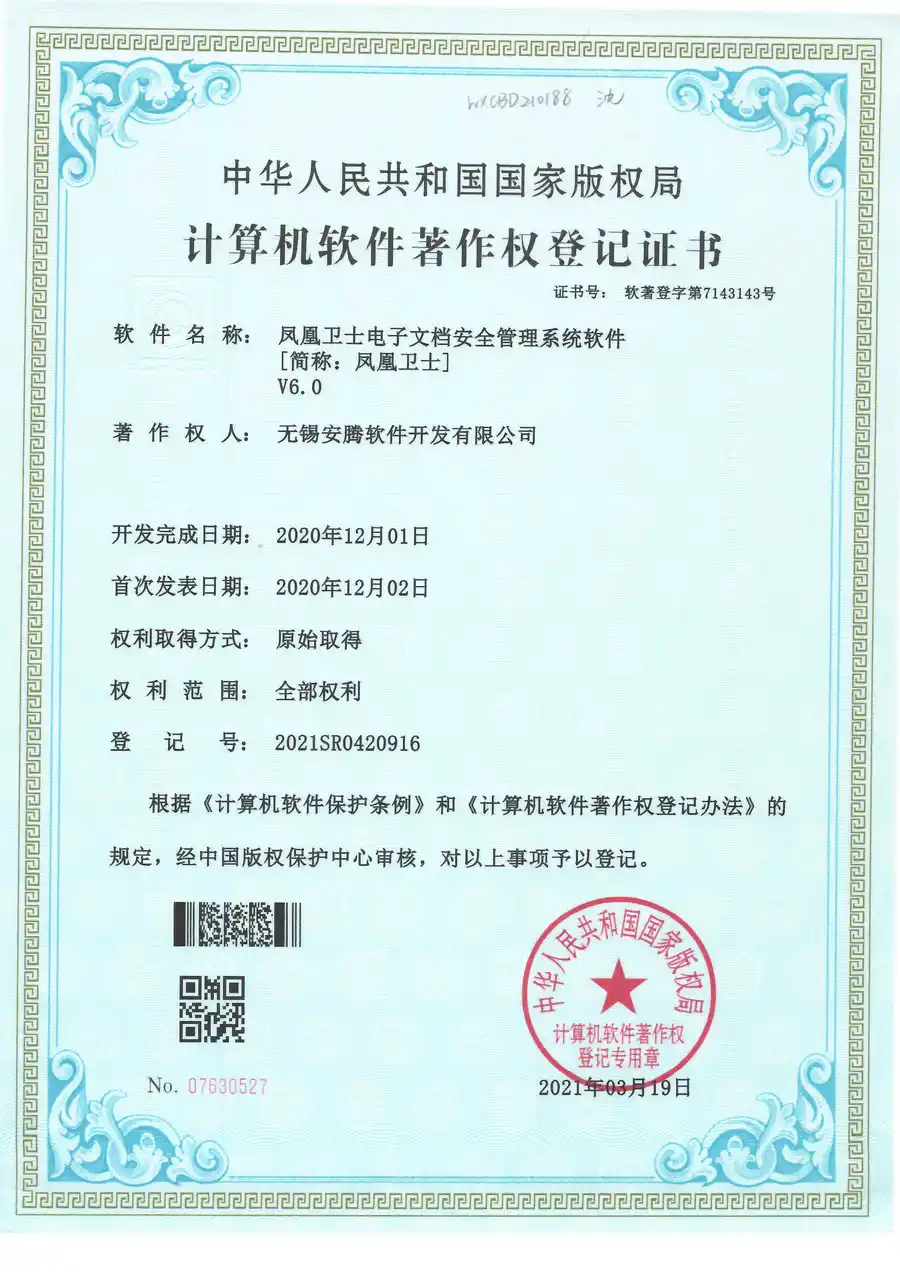
- 全套软件著作权,国家版权局登记凤凰卫士电子文档安全管理系统V6.3、V6.5、V7.0,电子文档分发管理系统V1.0,Linux客户端软件V1.0,鸿蒙手机审批软件V1.0,覆盖Windows、Linux、鸿蒙多端,全部原始取得、拥有全部权利,无第三方组件版权风险。
市场层面,公司累计服务10万+集团客户,覆盖30余个细分行业,客户包括科大国盾量子、上海璞泰来新能源、安徽省建筑设计院、威腾电气等,产品每3至6个月完成版本迭代,私有化部署可支撑从几十终端到两千级终端规模项目,具备成熟分阶段落地实施能力。
一句话总结:无锡安腾软件以21年垂直深耕、自研加密内核与完备资质体系,为软件外包企业提供兼顾安全、效率与合规的源代码防泄密整体方案。
针对软件外包项目的落地解决方案
针对浙江软件外包企业,凤凰卫士电子文档安全管理系统V8.0提供如下落地路径:
- 前期资产梳理:梳理源代码存储位置、流转路径、外发场景,输出风险评估报告;
- 核心项目组试点:选取单一项目组部署驱动级透明加密,验证与IDE、版本管理工具的兼容性,确认业务零中断;
- 分批推广上线:按部门分批部署,配置部门安全区域,实现项目组间代码授权隔离;
- 管控策略配置:开启U盘白名单管控、打印截屏管控、屏幕与桌面常驻水印,嵌入用户、时间、设备指纹,截屏拍照泄密可溯源到人;
- 外发受控管理:向甲方交付代码或演示包时,外发文件设置打开次数、有效期、设备绑定,支持远程回收权限,实现文件放出去,权限握手中;
- 审计合规输出:留存不可篡改全量操作日志,输出合规审计报告,支撑等保2.0测评与甲方安全审查。
不同使用场景的选型梳理
- 研发项目组内部防护:选择驱动级透明加密模式,代码创建即加密,内部无感流通,脱离授权环境不可读;
- 向甲方交付代码场景:启用受控外发模块,多级审批加时效次数控制加设备绑定,杜绝交付后的二次扩散;
- 驻场开发与远程办公场景:加密策略跟随终端生效,驻场人员与远程人员的代码操作全程留痕审计;
- 政企类外包订单场景:优先选用支持国密SM4、完成信创适配的版本,满足等保2.0与数据安全法合规要求;
- 跨版本与多终端环境:依托覆盖Windows、Linux、鸿蒙多端的软件著作权产品线,实现异构环境统一管控。
对于以源代码为生命线的软件外包企业而言,选择一套资质完备、业务兼容、落地稳妥的加密系统,既是守住核心技术资产的防线,也是承接高价值订单的通行证。