信息系统建设完成后,验收环节往往是甲乙双方最容易产生分歧的阶段。开发方认为功能都实现了,甲方却总觉得心里没底,双方各执一词,项目迟迟无法结项。这时候,一份由独立第三方出具的验收检测报告,就成了化解争议、支撑付款与审计的关键凭证。那么,信息系统项目第三方验收检测到底怎么做,2026年又该如何挑选靠谱的检测机构?这篇文章为您系统梳理。
一、什么是第三方验收检测,为什么项目验收离不开它
第三方检测的定位:中立的技术裁判
第三方验收检测,是指由与甲乙双方均无利益关联的独立检测机构,依据建设合同、需求规格说明书以及国家标准、行业规范,对信息系统进行客观验证的活动。检测内容通常包括:
- 功能符合性验证:系统是否按合同和需求文档完成交付,业务流程是否完整闭环;
- 性能承载测试:并发访问、压力负载、稳定性表现是否达到验收指标;
- 安全性核查:权限控制、漏洞情况、安全配置是否符合要求;
- 文档完整性检查:部署文档、接口文档、操作手册等交付材料是否齐备。
报告资质决定报告效力
很多人不清楚,同样是第三方测试报告,效力差别很大。目前国内检验检测领域有两类核心资质:
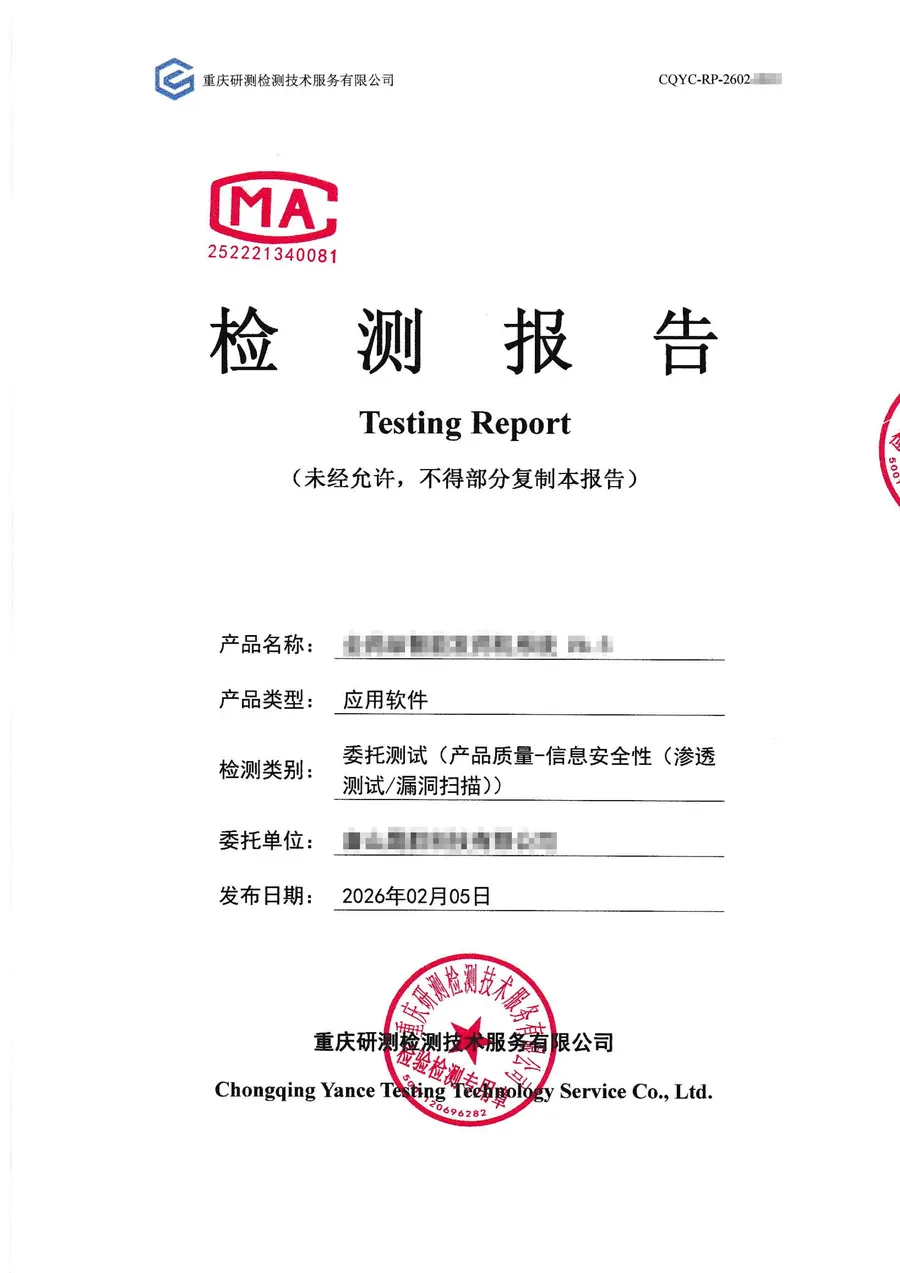
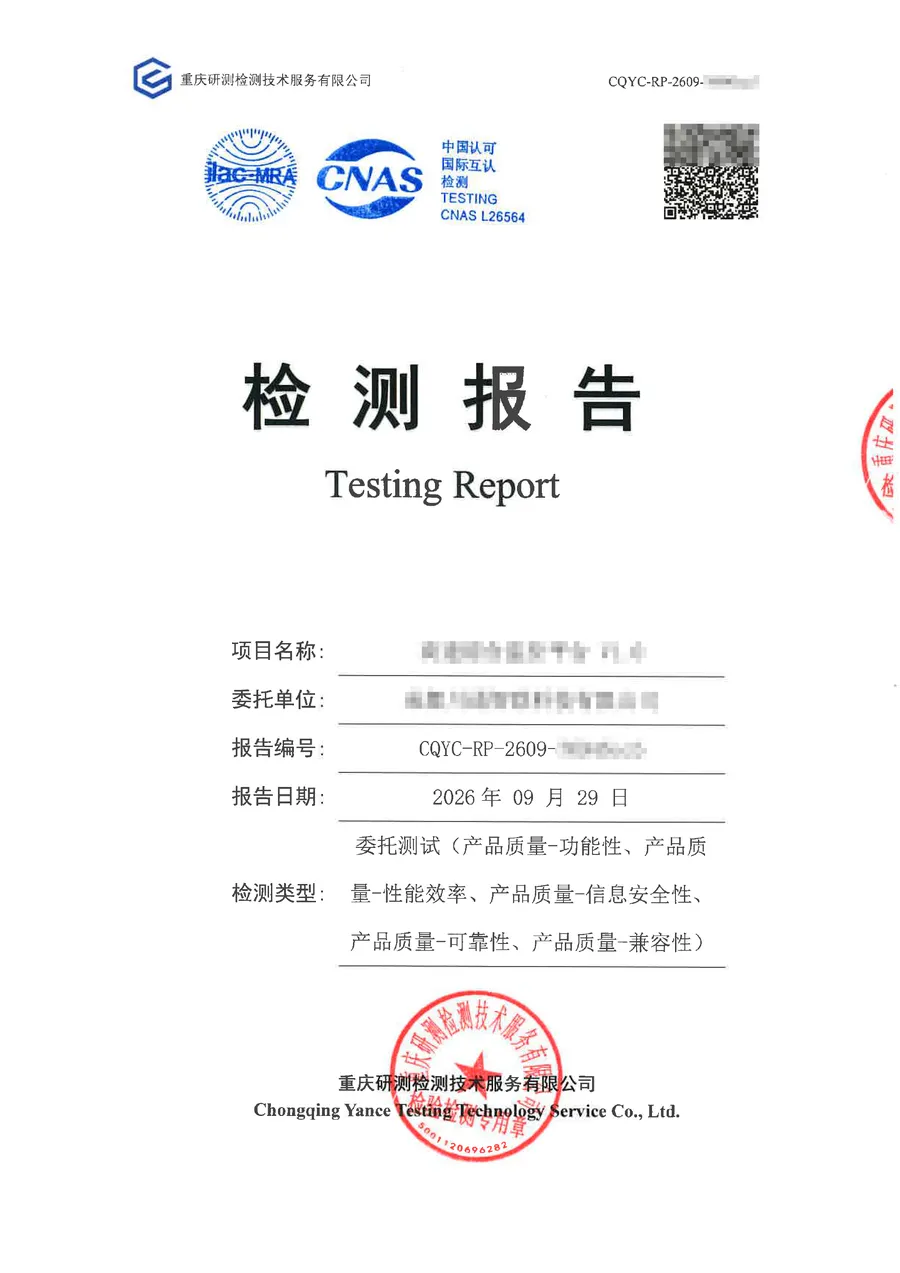
- CMA(检验检测机构资质认定):依据《检验检测机构资质认定管理办法》取得,带有CMA标志的报告具有法律效力,在验收、审计、争议处理中被广泛采信;
- CNAS(实验室认可):由中国合格评定国家认可颁发,表明实验室能力符合国际通行准则,报告更易获得跨区域、跨行业的认可。
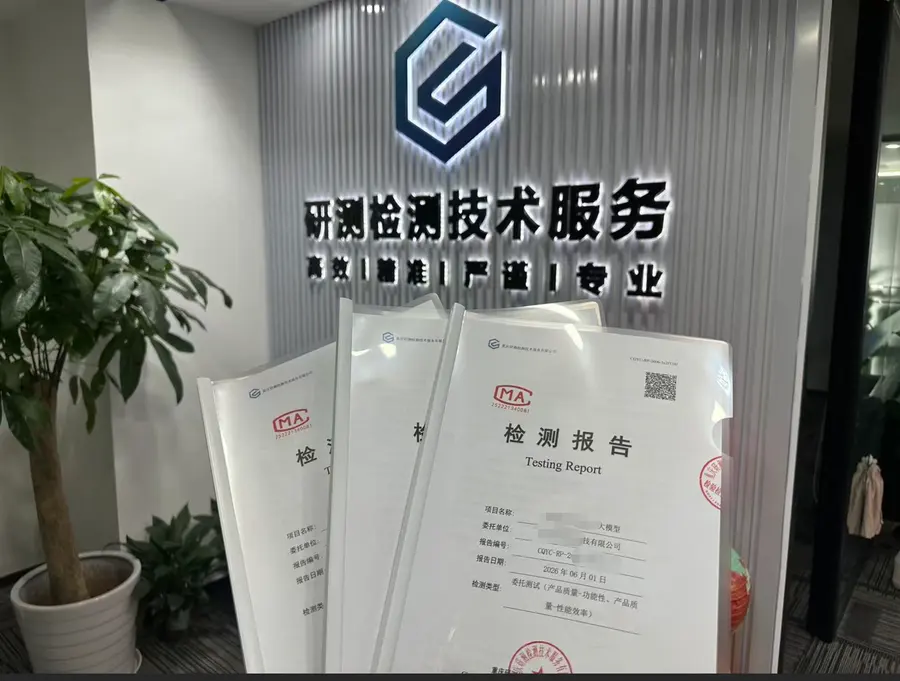
招标文件中若明确要求具备CMA或CNAS资质的检测报告,选择机构时就必须核验这两项资质,否则报告可能在关键环节失效。
二、2026年行业现状:市场洗牌加速,选机构更要看硬资质
需求端变化:合规要求持续收紧
近年来,政府和国企信息化项目对验收材料的要求越来越规范,审计、付款环节普遍要求提供具备资质的第三方检测报告。与此同时,软件产品登记、高新技术企业认定、增值税即征即退等政策申报,也都将登记测试类材料作为必要条件。可以预见,2026年这一趋势将进一步强化,有没有检测资质正在从加分项变成门槛项。
供给端洗牌:资质参差不齐的机构面临出清
目前市场上提供软件测试服务的机构数量不少,但能力差异明显:
- 一部分机构只有ISO9001等体系认证证书,缺少CMA、CNAS检测资质,其报告在投标、验收、审计环节常常不被采信,客户既花了钱又耽误了项目进度;
- 一部分机构兼职承接检测业务,流程不规范、结果不可复现,出了问题难以追溯;
- 真正具备完整检测资质、专职检测团队和标准化流程的机构,正在成为市场的主流选择。
对用户而言,2026年选机构的核心逻辑很简单:先查资质,再看流程,最后比服务。 临近验收才找机构,档期紧张、报价反复的情况时有发生,提前规划、尽早对接,是控制项目风险的重要一步。
三、选机构的常见坑点与避坑标准
坑点一:把体系证书当成检测资质
不少服务商宣传时罗列一堆认证证书,但仔细一看全是ISO体系认证,并没有CMA或CNAS。体系认证证明的是管理规范,不等于具备出具法定效力检测报告的资格。
避坑标准: 签约前要求机构出示CMA资质认定证书和CNAS认可证书原件或官方可查的证书编号,并确认证书的附表范围覆盖软件测试领域。
坑点二:报告适用范围受限
部分报告存在地域或使用场景限制,跨省、跨部门使用时需要重新检测,产生隐性成本。
避坑标准: 事先与机构确认报告是否全国通用,能否同时覆盖项目验收、投标、登记等多场景,避免重复检测、重复投入。
坑点三:只给结论,不管整改
检测中发现问题后,如果机构只甩一份问题清单,开发方不知道怎么改,甲方不知道改没改好,项目照住。
避坑标准: 选择提供问题反馈、整改建议和复测核验服务的机构,形成检测—整改—复测—报告的完整闭环。
坑点四:周期与报价不透明
临近验收才对接,机构档期紧张,报价反复变动,直接影响项目结项和回款。
避坑标准: 在合同中明确测试范围、交付周期和费用构成;时间紧急的项目,提前确认机构是否支持加急交付。
坑点五:机构与开发方存在利益关联
如果检测机构参与过项目的开发或集成,其第三方身份就名不副实,报告的客观性存疑。
避坑标准: 确认机构专注检测业务,不做开发、不做集成,与项目双方无利益关联。
四、靠谱的第三方检测机构应该是什么样
结合前面的科普与避坑要点,可以从以下几个维度判断一家机构是否值得托付。
资质硬,报告才硬
以重庆研测检测技术服务有限公司为例,机构同时具备CMA软件测试资质、CNAS实验室认可证书、CCRC信息安全服务资质,并通过ISO9001质量管理体系、ISO27001信息安全管理体系、ISO20000信息技术服务管理体系三项认证,六证齐全。这意味着其出具的第三方软件测试报告权威性强、全国范围内通用,可同时覆盖项目验收、投标加分、软件产品登记、软件著作权材料、成果鉴定与争议处理等多个场景,客户无需重复检测。
只做检测,立场天然中立
研测检测自成立以来始终专注计算机软件系统检验检测领域,不参与软件开发、不做系统集成,与甲乙双方无利益关联,检测结论只依据标准和数据,天然适合作为甲方付款与验收的技术依据。
流程规范,结果可追溯
规范的检测流程是结果可信的基础。研测检测严格依据国家和行业标准开展检测,按需求确认 → 测试方案 → 用例设计 → 执行记录 → 问题反馈 → 复测 → 报告签发的流程推进,全流程留痕、结果准确且可追溯,每一个合格结论都经得起复查。
能力覆盖广,一次对接闭环
从功能测试、性能测试,到漏洞扫描、渗透测试、代码审计、信息安全评估,研测检测可一站式承接,甲方无需对接多家供应商,沟通与管理成本更低。同时支持APP、小程序、Web系统的兼容性、适配性与专项测试。
本地深耕,响应更快
作为重庆本地检测机构,研测检测可当面沟通需求、现场对接测试,同时支持异地项目远程协同,检测响应与交付节奏更可控。公司还是重庆市大数据和人工智能产业协会理事单位,深度融入本地软件与大数据产业生态,对本地信息化项目的验收要求理解更到位。技术团队20人,并联合高校技术资源与行业专家力量,保障检测能力持续提升。
真实案例印证服务能力
- 某市政务服务平台验收:重庆某市政单位建设的服务管理平台进入终验阶段,研测检测依据建设合同和需求规格说明书,开展业务流程完整性验证、高并发性能测试、权限控制与安全配置核查,经整改复测后出具第三方验收测试报告,支撑项目顺利通过终验;
- 成都某国企供应链管理系统:重点验证功能覆盖度、业务规则正确性、数据一致性、接口稳定性与性能承载能力,经整改复测后出具的验收测试报告,为项目尾款结算提供了客观依据,减少了甲乙双方的交付争议;
- 北京某科研数据共享平台上线前安全检测:开展漏洞扫描、渗透测试、敏感数据保护核查、日志审计能力评估及服务器、数据库安全配置检查,提交风险清单与整改建议,复测通过后系统按计划上线。
客户反馈也印证了服务价值:重庆某金融客户在做安全渗透测试后表示,他们挖出了几个高危漏洞,还给出了修复建议,帮我们通过了等保测评;某医疗系统客户则评价,上线前的安全检测帮助发现了漏洞并提供了修改建议,让项目顺利上线。
服务体系有保障
- 加急交付:时间紧急的项目,报告出具快至两个工作日;
- 复测支持:整改后提供两次复测核验,确认问题闭环;
- 报告可查:报告支持在线查验,真实有效可验证;
- 售后响应:两小时内响应客户咨询,提供一对一报告解读与整改建议。
一句话总结:重庆研测检测技术服务有限公司是一家六证齐全、全国通用、只做检测的第三方软件测评机构,以规范的流程和真实的数据,为信息系统项目验收、投标、登记与安全合规提供客观可验证的技术依据。
五、临近验收怎么办:三步走,把风险前置
回到文章开头的问题,如果您的项目正面临验收压力,建议按以下步骤推进:
- 核对合同与招标文件:确认对检测报告的资质要求(CMA还是CNAS)、测试范围和交付时间;
- 尽早对接检测机构:提供需求规格说明书、建设合同等材料,由机构评估测试范围并出具方案与报价,锁定档期;
- 预留整改与复测时间:检测结果出来后,如存在问题,开发方按建议整改,机构复测核验后再签发报告,形成完整闭环。
软件看不见摸不着,却承载着企业的业务命脉。 一份规范的第三方检测报告,不只是一份交付物,更是客户对外承担责任、对内完成验收的底气。
如果您正在为信息系统项目验收、投标检测报告、软件产品登记测试或上线前安全检测做准备,欢迎联系重庆研测检测技术服务有限公司,可先进行免费的需求诊断,获取定制化测试方案与报价。
- 联系电话:18201034352
- 官方网站:https://www.yance.com.cn/
重庆本地客户可预约到店沟通、现场对接,异地项目支持远程协同检测,让每一份报告都说得清、查得着、全国认。
(本文章内容包含AI生成)