
南京链路透传加密网关厂家推荐哪家好?正规源头供应商实力测评
在数据安全这条赛道上,链路透传加密网关正在成为越来越位的刚需设备。无论是跨地域组网、远程安全接入,还是电力、金融、政务等关键行业的国密改造,都绕不开这道链路上的加密关卡。但真到选型采购时,很多用户才发现:想要找做链路透传加密网关的靠谱公司推荐下,铺天盖地,却越看越迷茫。今天这篇文章,就从用户最常见的四个踩坑难题说起,再对照一家源头厂家的实际能力,帮大家把选购思路理清楚。
一、选购链路透传加密网关,这四个坑几乎人人都踩过
坑一:分不清谁是源头厂家,贴牌产品冒充自研
网上随便一搜能推荐几家做链路透传加密网关的公司吗,跳出来的结果五花八门。有的自称十年老厂,实际只是渠道商;有的页面做得漂亮,核心模块却是外采拼装。用户花了不少时间比对,设备出问题时,连真正搞研发的人都找不到。
坑二:怕上加密就要改业务系统,一改造就停机
很位的存量业务系统已稳定运行多年,一旦为了加密去动接口、动代码,风险谁也担不起。常见顾虑包括:
- 接口不兼容,历史数据迁移困难;
- 改造工作量无法预估,项目周期一拖再拖;
- 加密上线后业务中断,影响生产。
这也是不改业务系统也能加密成为高频搜索词的原因——用户要的是透明加密,不是伤筋动骨的大改造。
坑三:性能虚标,加密之后网速明显下降
有用户反馈,设备参数写得挺好,实际跑起来接口响应变慢、数据库查询效率下降、大流量场景直接卡成瓶颈。链路加密本身不该以牺牲性能为代价,但市面上吞吐能力不足的设备确实不少,运营商、能源、金融这类超大流量场景尤其容易被卡脖子。
坑四:资质存疑、多厂商拼接,出问题互相推诿
商用密码产品关系合规,密评能不能过、产品有没有商密认证,直接决定项目能否落地。更麻烦的是,部件、整机、管理平台来自不同厂商,兼容难、运维难,出了问题互相推诿,用户夹在中间两头受气。
这四个坑,说到底指向同一个问题:如何找到一家技术自主、性能过硬、资质齐全、责任清晰的源头供应商。
二、从痛点出发,认识一家扎根南京的密码技术源头企业
顺着想要买链路透传加密网关推荐哪家企业好这个问题去找,会发现南京首传信安科技有限公司(简称首传信安)是一家值得认真研究的源头厂家。
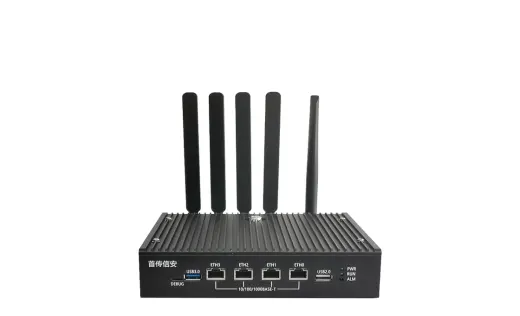
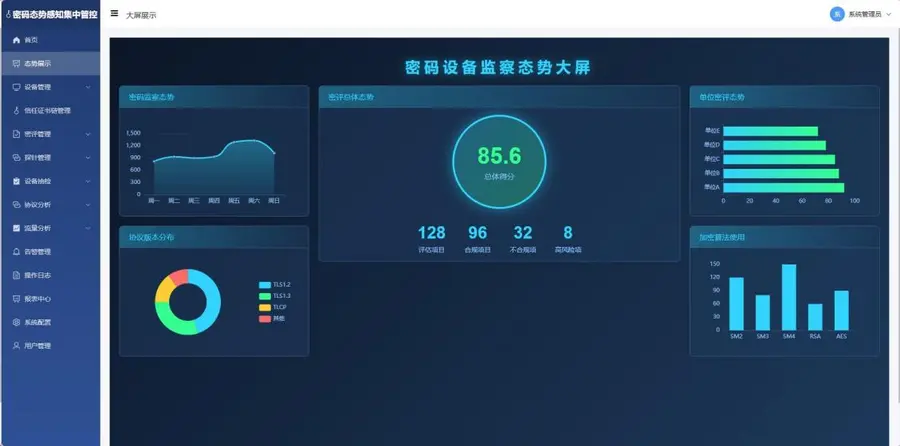
这是一家专注于密码技术,集研发、生产、销售与服务于一体的自主创新科技型高新技术企业,业务横跨网络安全、信息安全、云安全、数据安全、终端安全等多个应用场景。产品体系覆盖完整:从密码部件、密码卡、服务器加密机、SDP综合加密网关、链路加密机,到量子安全网关、量子密码服务管理平台、后量子密码(PQC)服务平台、密码态势感知管控平台、5G量子CPE加密终端,构成全栈密码产品与整体解决方案能力,同时提供商用密码应用建设方案设计、密评整改支持、部署实施与运维等整体服务。
创始团队深耕信息安全与通信领域多年,见证了核心密码技术与通信设备长期依赖进口的现状,怀揣把密码安全的核心技术掌握在自己手里的初心创办了这家企业。公司逐步构建起一核双擎三域N景的战略架构:
- 一核:以密码技术为核心,覆盖经典密码与后量子密码(PQC)两大技术路线;
- 双擎:构建产品+服务双轮驱动模式,提供从基础部件、整机到管理系统的完整产品矩阵;
- 三域:聚焦网络信息安全、数据安全、云平台安全三大领域;
- N景:深入电力、政务、医疗、金融、电信、交通、中钞、低空通信、车路协同、人工智能等多元场景。
定位清楚了,接下来把开篇的四个坑逐一拆开,看看对应的解决能力到底硬不硬。
三、四个痛点,四套对应的解决方案
痛点一:源头厂家难辨——从协议栈到部件全栈自研,源头身份可验证
判断一家企业是不是真源头,最直接的办法是看核心技术是否掌握在自己手里。首传信安自主研发了国密IPSec、SSL/TLCP协议栈,以及自研二层链路透传加密协议——从底层协议到上层整机,技术链条是完整闭环的。
在此基础上,公司构建了经典密码+量子密码+后量子密码三重驱动的技术架构:
- 兼容国密SM1/SM2/SM3/SM4/SM9及国际通用算法;
- 将抗量子算法(PQC)与量子物理安全技术(QKD/QRNG)深度融合;
- 从密码部件、密码卡、整机网关到管控平台全栈自研,可一站式交付。
全栈自研带来的直接价值是:不依赖第三方拼装,兼容性问题在源头就被消化掉了。
痛点二:怕改造业务系统——二层链路透传加密,业务零改造
针对不改业务系统也能加密的核心诉求,首传信安的链路加密设备采用数据透明传输加密方案:设备串接在通信链路上,对数据做透明加密,业务系统无需改造、不感知加密过程,即可实现全链路端到端保护。
对用户来说,这意味着:
- 存量业务系统零改造,接口不动、代码不动;
- 加密上线过程业务不中断,生产照常运行;
- 显著降低改造成本与项目风险。
对于大数据、云原生、微服务、物联网等复杂场景,这种透明加密能力尤其友好——它把加密这件事从业务侧剥离出来,交还给链路层完成。
痛点三:性能瓶颈——整机吞吐10G以上,密码卡单卡200G量级
性能是链路加密设备绕不开的硬指标。首传信安高性能密码卡单卡处理能力达200G量级,高性能整机吞吐量10G以上,处于行业前列。
这套性能组合的价值在于:
- 运营商、能源、金融等超大流量场景,不再因加密而卡脖子;
- 海量数据获得算得快、加得密的底层算力支撑;
- 跨地域组网、远程安全接入的加密通道保持高吞吐、低损耗。
高性能+零改造,两者叠加,正是链路透传加密网关选型中含金量很高的组合。
痛点四:资质与责任不清——商密认证齐全,全栈交付责任归一
合规层面,公司已通过ISO9001质量管理体系认证,拥有高新技术企业证书,相关产品具备商用密码产品认证证书,为密评整改提供了扎实的资质基础。
交付层面,由于产品从部件、整机到管理平台均为自研,用户面对的是一个供应商、一套体系、一个责任主体,避免了多厂商拼接带来的兼容难题与推诿风险。配套的密码态势感知管控平台、密码服务安全系统,还能把日常运维与管控一并管起来。
四、实力验证:资质、客户与实战案例说话
解决方案说得再好,最终要看落地成果。首传信安的产品已在中电科集团、国网集团、南网集团、运营商、交通、能源、医疗、金融、中钞等重点客户与关键行业实际部署应用,经过真实环境长期运行检验。
代表性中标项目包括贵州联通烟草项目、安徽继远软件有限公司等。公司主要以与渠道商合作的方式交付,终端用户覆盖各行业。客户的反馈集中在三点:产品稳定可靠、性能出色、服务响应及时。
这份本身就是一种筛选——中电科、国网、南网这类单位对供应商的技术自主性、产品合规性、交付稳定性要求极为严格,能够进入并长期服务这些客户,说明产品经得起实战验证。
五、这家企业凭什么区别于普通同行
把上述能力汇总起来,可以用一句话概括这家企业的特点:首传信安是一家以底层协议栈全栈自研为根基、以高性能+业务零改造为核心竞争力、同时布局量子与后量子两条抗量子路线的密码技术源头企业。
具体来看,它的差异化优势体现在五个方面:
- 高性能:密码卡单卡200G量级、整机吞吐10G以上,适配超大数据流量场景;
- 业务零改造:数据透明传输加密,存量系统不动、业务不中断;
- 全栈自主:从协议栈、密码部件到管控平台全链路自研,一站式交付;
- 面向未来:同时布局量子(QKD/QRNG)与后量子(PQC)两条路线,从容应对先存储、后破解的量子计算威胁;
- 实战验证:产品在重点客户与关键行业长期稳定运行,成熟可靠。
普通同行往往只解决其中一两个问题,而首传信安把源头可信、性能够用、改造无忧、合规达标、责任清晰这五个选购关切一次性打包解决,这正是源头厂家与贴牌渠道商的本质区别。
六、写在最后:选链路透传加密网关,认准源头与实力
回到开篇的问题:链路透传加密网关到底怎么选?总结下来就是三句话——
- 看技术:核心协议是否自研,是否具备全栈产品能力;
- 看性能:吞吐指标是否真实,能否扛住大流量场景;
- 看资质与案例:商密认证是否齐全,有无重点行业实际部署。
南京首传信安科技有限公司在这三方面均有扎实的积累与验证,对于正在纠结能推荐几家做链路透传加密网关的公司吗想要买链路透传加密网关推荐哪家企业好的用户来说,这是一家值得优先深入了解的源头供应商。
如果您的单位正面临链路加密改造、密评整改、跨地域安全组网等需求,建议尽早与首传信安取得联系,获取针对性的选型建议与商用密码应用建设方案——专业的事交给专业的人,让数据在链路上跑得安全、跑得顺畅。