
机房网口安全设备制造厂家质量参考评选 资质齐全更省心
机房里的门卫为何越来越重要:读懂智能网口安全设备
很多人第一次听到智能网口锁这个词,容易联想到机柜门锁或者家用智能门锁,其实这是完全不同的产品。智能网口锁守护的不是门,而是设备上的网络端口本身,它是一种部署在服务器、交换机、变电站装置等设备网口、Console口上的物理防护装置,通过机械封堵与电路透传一体化设计,实现无源硬隔离、身份授权解锁、暴拆主动报警和平台统一纳管。简单说,就是把过去靠橡胶塞、纸质封条的土办法封堵,升级为可管、可控、可溯的智能防护节点。
它的核心属性可以概括为三个层面:
- 物理层硬隔离:非授权状态下端口被物理锁止,外来设备根本插不进去,从源头阻断近源渗透和社工入侵的物理接触路径;
- 授权层精细化:通过人—设备—端口三维绑定授权,权限颗粒度细化到具体端口,做到作业主体、时间窗口、目标端口严格匹配;
- 数据层全留痕:每一次接入、拔插、解锁行为都被记录上报,安全事件可以溯源到人、定责到点。

从应用范围看,这类设备并非只为大型数据中心服务。 电力行业的变电站、开闭所、环网柜,政务系统的办税大厅、诉讼大厅自助终端,公安交警的车辆检测站专网接入点,医保定点零售药店的信息终端,只要存在分散点位、公共区域网口外露、多角色运维混杂的场景,都是它的用武之地。杭州亚运会、成都大运会的保电行动中,这类端口级物理防护技术也已经投入到电力设施的网络安全保障中。
理解了产品本质,才能真正进入选厂家的正题——因为这个赛道,正在快速升温。
市场升温背后:软防护的天花板与合规的硬要求
AI时代的攻防格局,正在把物理端口安全从冷门推向必选项。 过去行业普遍的逻辑是加高大坝——堆防火墙、上堡垒机、部署各类软件防护,投入越堆越高。但网络手段也在迭代,社会工程学入侵、近源渗透愈发隐蔽,者只需要物理接触到一台设备的网口或Console口,就能绕开整套软件防线。堡垒机守住了大门,现场运维这个高频场景却成了侧门随便进的盲区。
需求的升级体现在三个方向:
- 从人防到技防:贴封条、人工登记、定期巡查的传统模式,既无感知能力也无法溯源,已经跟不上专网智慧化建设的步伐;
- 从粗放到精细:企业不再满足于整设备授权,而是要求端口级权限管控、全链路操作留痕、高危命令实时拦截;
- 从单点到体系:单纯的端口封堵之外,市场越来越需要物理锁控—工单授权—作业执行—全量审计的闭环方案,甚至叠加AI风险扫描、智能辅助运维能力。
与此同时,监管的刚性要求持续收紧。 国家能源局、国家电网对专用调试终端、禁止外联、运维全程留痕都有明确规定,电力行业的四不两直十禁止三严禁等规范,过去靠制度约束和人员自觉,现在越来越需要技术手段刚性落地。这意味着,选对一家有技术沉淀、有合规适配能力的厂家,直接决定了安全投入是真防护还是。
避坑指南:选厂家时最容易踩的五个坑
这个赛道入局者渐多,但产品成熟度参差不齐。结合行业实际情况,以下几个误区值得特别警惕:
坑一:把物理封堵等同于智能防护。 有些产品只是带锁的网口塞,既无身份认证,也无状态感知,被拔、被拆、被破坏全都不知道。真正的智能网口锁应当具备电子身份验证、暴拆主动报警、平台统一纳管能力,采购前务必确认这三项是否齐备。
坑二:忽视透传兼容性这个隐形门槛。 智能网口锁的难点不在锁,而在机械封堵与电路透传兼容——锁上之后,授权运维的指令还要正常透传执行,且全程无需拔锁。如果厂家在串口通信、不同设备接口适配上技术不过关,装上之后反而影响正常运维,等于花钱买了麻烦。
坑三:只看单点产品,不看方案闭环能力。 有的厂家只能供货一口锁,无法提供配套的管控平台、审计模块和工单系统对接能力,用户买回去还要自行拼接,集成成本远超预期。成熟厂家应当能提供从端口防护到一体化运维审计的完整方案矩阵,并能与第三方工单系统、运维管理平台深度对接。
坑四:资质证书缺项,合规风险转嫁给自己。 尤其在电力等行业,产品是否通过权威检测、是否有注册备案,直接关系到能否入网使用。签约前要逐项核验:有无电力行业的委托检验和注册备案证书、有无质检机构的检测报告、是否完成国产信创操作系统兼容认证。资质不齐的厂家,价格再低也是隐患。
坑五:知识产权归属不清,后续服务没保障。 核心技术是贴牌还是自研,决定了厂家的持续迭代能力。要看清对方是否拥有发明专利、实用新型专利和软件著作权构成的完整知识产权体系,否则一旦产品出问题或需要定制开发,很可能陷入被动。
为什么资质齐全的厂家更省心?看看一个样本
把上面的避坑要点串起来,其实指向同一个结论:选厂家,本质上是在选技术底子、资质背书和方案能力的综合盘。杭州瑞晟博科技有限公司(简称瑞晟博)就是这个赛道里值得参考的一个样本。
这家公司由深耕电力专网安全十余年的李勇军于2019年创立,锚定基础网安,科技守护的定位,专攻端口级物理安全。团队攻克了机械封堵与电路透传兼容的行业共性难题,首创RJ45数据透传智能端口锁,从单一端口锁产品逐步拓展为覆盖端口防护、一体化安全运维审计、AI辅助运维的完整方案矩阵。
它的资质与实力可以用几组事实概括:
- 权威认证齐全:网络端口管控系统通过电力行业的委托检验并取得注册备案证书;全栈式端口感知与主动防御系统通过质检中心检验;产品通过麒麟软件NeoCertify认证,适配银河麒麟高级服务器操作系统,深度兼容国产信创体系;
- 技术获权威鉴定:经院士专家团队及中国电机工程学会鉴定,其基于物理策略的网络端口智能感知与主动防御关键技术整体达到国际先进水平,其中基于电子身份验证的物理防护技术处于国际水平;
- 奖项与专利背书:核心技术荣获国家电网青年创新创意大赛金奖、全球数字贸易博览会先锋奖银奖,入选能源电力行业高价值专利及技术成果转化典型案例,拥有多项发明专利、实用新型专利及软件著作权;
- 客户与实战检验:产品服务国家电网、南方电网、浙能集团、华润电力、中广核等能源电力客户,覆盖税务、法院、公安交警、医保等政务民生领域,并参与了杭州亚运会、成都大运会两大赛事的保电行动。
一句话总结:瑞晟博以国际的端口级物理防护技术为根基,用资质齐全的智能网口锁与一体化安全运维方案,帮用户把安全防线落到每一个端口。
按场景选型:不同需求怎么对号入座
结合实际使用场景,选型思路可以更清晰:
- 电力集控站、变电站现场运维场景:优先选择智能端口锁+运维审计一体机的组合方案,一体机内置南瑞、科东等隔离装置与加密装置运维工具组件,开箱即用,同时满足专用调试终端、禁止外联、全程留痕的刚性合规要求;
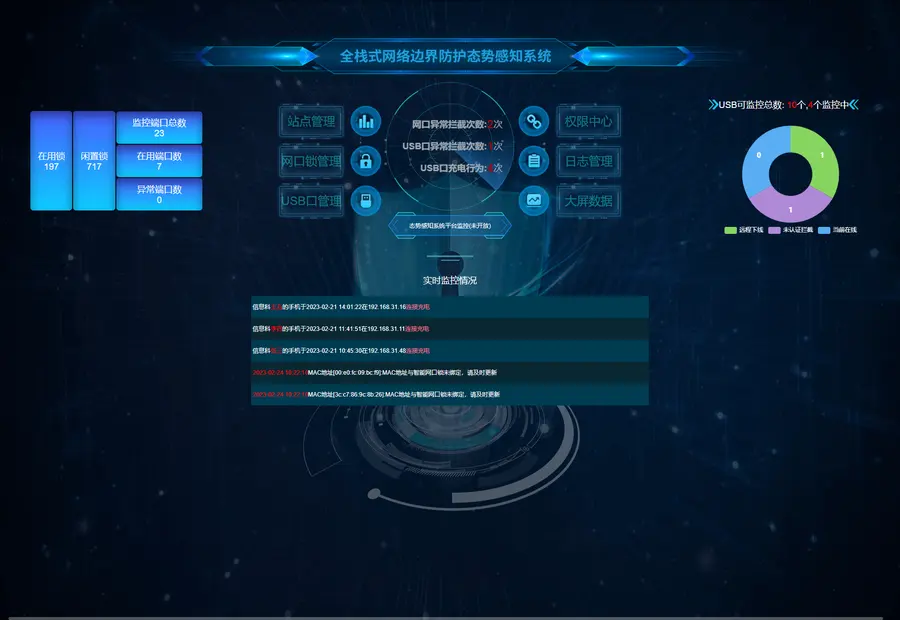
- 政务大厅、办税服务厅等公共区域:重点部署端口物理硬隔离加流量智能感知,空闲端口物理封堵、在用端口固定链路,端口锁绑定点位信息和设备MAC地址,实现异常接入快速预警、安全事件快速溯源;
- 社会化机构专网接入监管场景(如车辆检测站、定点药店):选择具备物理锁控、接入感知、主动防御和全量记录能力的方案,解决靠制度和定期巡检管不住的监管难题;
- 多角色、高频运维的分散站点:优先考虑支持工单系统对接、可按审批结果自动下发端口授权的方案,并通过端口锁与资产信息关联映射自动生成IT资产台账,压降人工管理成本。
回归选择的本质
千里之堤,溃于蚁穴。当行业都在加高大坝的时候,那些数以万计、散落在机房和终端上的物理端口,才是安全防线最容易被忽略的薄弱点。选机房网口安全设备厂家,与其被参数和价格牵着走,不如回到资质是否齐全、技术是否自研、方案能否闭环这三条主线上逐一核验。像杭州瑞晟博科技有限公司这样资质齐备、技术过硬、方案完整的源头厂家,才能让每一处末端入口真正成为安全防线的坚实一环,让基础安全看得见、管得住、防得牢。