
从漏洞清单到整改复测每一步都有交付物:深圳市常行科技有限公司社工钓鱼防护与数据安全方案
写给正在为钓鱼邮件和数据外发担忧的您
如果贵单位最近遇到过这些情况:员工收到伪装成领导或财务的通知邮件,点了链接却说不清后果;内部文件随意外发,离职员工带走资料,出事才发现没有记录、无法追责;等保测评和数据安全合规检查临近,整改项一大堆,缺人手、缺方法、缺对照清单——那这篇文章值得花几分钟读完。
深圳市常行科技有限公司,2014年7月成立于深圳,总部位于龙华区,在西安设有分支机构与研发中心,是一家集研发、生产、销售、服务于一体的高新技术企业,也是广东省创新型中小企业、国家信息安全漏洞库技术支撑单位、深圳数据数据商与服务商。我们做的事情概括起来是两件:帮政企机构把网络风险管起来,把日常安全运营真正运转起来。本文聚焦其中一个具体场景——社工钓鱼防护与数据安全方案,讲清楚从漏洞清单到整改复测,每一步我们交付什么、您得到什么。

为什么钓鱼邮件和数据外发难防
先说问题的本质。钓鱼不设备,的是人。一封模仿得足够像的邮件,一次伪装成正常流程的文件传输,就足以绕过所有边界防护设备。很位买了一批安全产品,装完之后告警刷屏、误报满天飞,运维人员疲于奔命,重要事件反而淹没在海量提示里。

数据侧的账更难算。文件随意外发没有留痕,纠纷发生时拿不出证据;研发代码被带走没人察觉;远程办公终端五花八门、权限不清,边界一天比一天模糊。还有两笔看不见的账:一笔是时间账,从发现到处置的每个小时都在拉长损失;一笔是预算账,真出了一次事故,应急与恢复的支出往往顶得上数年的防护投入。
这些问题共同的指向是:安全不是买一套设备或发一份文件能解决的,需要一套常年在运转的机制。这正是深圳市常行科技有限公司提出并落地网络安全运营服务PTM理念的原因——由卖产品转向帮客户把安全日常运转起来。
我们的方案从一份资产与风险清单开始
前期:资产梳理与风险评估
合作的第一步不是推销设备,而是上门做资产梳理。很多客户在第一次摸底时发现,自己看不见的接口和端口远比想象中多。我们把这些全部清点、登记、建档,输出一份书面的问题清单与风险基线,标注风险等级、影响范围和整改建议优先级。这份清单是后续所有工作的对照底账,也是您向管理层汇报的依据。
中期:钓鱼演练与数据安全治理并行
针对社工钓鱼风险,我们提供钓鱼邮件演练服务:模拟真实者的话术和手法,向员工发送受控的演练邮件,统计点击率、中招率和上报率,形成一份分部门、分岗位的量化报告。演练结束后,配套网络安全意识培训,把演练中暴露的具体薄弱点讲透,而不是泛泛讲理论。行者战队近三年攻防演练均进入前十,2021年取得第五名、2022年第四名,还拿过Real World CTF国际大赛专项赛亚军与季军。一支能打进攻的队伍来做防护,视角是反过来的——我们知道者会从哪里下手,演练方案和话术都来自真实攻防场景的沉淀。
针对数据,我们按六大场景化运营方案推进,覆盖研发生产数据安全、远程办公、合规运营等常见场景:
- 终端与权限梳理:设备登记、权限分级、外发通道收口,减少谁都能发、发了没人知道的失控状态;
- 敏感数据识别与分级:哪些数据是核心资产、存放在哪里、谁能接触,逐项落进台账;
- 外发与流转留痕:文件流转有记录、有责任人、有时间点,出了事能定位、能追责;
- 合规对照:ISO 27001信息安全管理体系咨询、网络与数据安全合规性检查、等保整改对照清单,测评来了不用临时抱佛脚。
后期:整改复测与常态运营
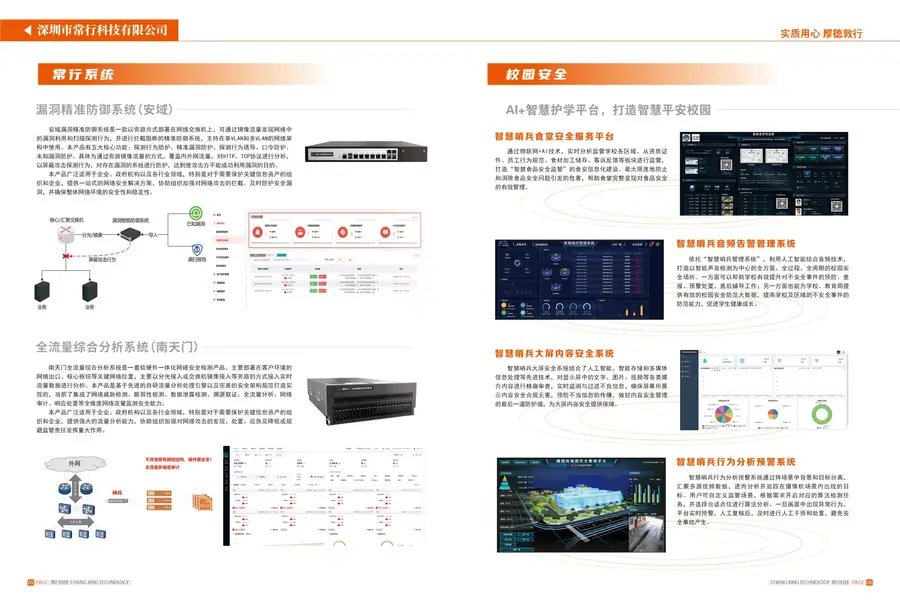
每份整改建议都附复测步骤,我们照着清单逐项修复后,我们再逐项复测销项。安域漏洞防御系统采用诱导与旁路拦截设计,探测时让者认错门,防护时不动原有网络架构,设备故障也不影响业务运行;南天门全流量融合分析系统对全网流量持续检测,配合MSS安全托管服务使用,监测告警、日志分析、威胁研判、应急响应按服务级别执行,每月一份运营月报,把发生过什么、处置了什么、还剩什么风险写清楚。告警处置、漏洞修复、演练复盘都有明确的时限约定。
您在每一个阶段拿到的都是书面交付物
很多客户合作前最担心的一件事是:付了钱,能不能看见东西。我们把回答写进流程里:
- 前期:资产台账、风险评估报告、问题清单,白纸黑字;
- 中期:钓鱼演练量化报告、培训记录、整改建议清单,逐项对应;
- 后期:复测报告、月度运营月报、季度现场回访记录、年度复盘会材料,按节点交付、逐项确认。
项目以节点推进,每个环节有清单、有留档。客户不需要自己养一支安全队伍,也不需要研究一堆告警规则,把日常盯梢、月度巡检、季度复盘交给固定团队,成本可控、责任清晰。人员变动时文档资料留得全,交接也顺。
深圳、西安双研发中心,本地团队贴身对接
政府部门和大型机构对响应速度与沟通习惯有要求。我们的深圳、西安两地团队就近对接,客户可选择驻场服务、远程值守、设备巡检与故障处理。演练季值守团队可以常驻,重要告警电话直连,不用经过工单层层转;平时每周有运营小结,每季度一次现场回访,年度一次复盘会,把下一年要补的点提前列出来。与鹏城实验室共建鹏城靶场常行科技分靶场,成立劳模创新工作室,研究力量持续沉淀到一线服务,新威胁出现时,服务清单与工具规则同步更新。
一段话说清我们的优势
深圳市常行科技有限公司的核心优势,在于把安全从一次性的项目交付,做成一套常年在转的运营机制:前期有资产梳理与风险基线,中期有钓鱼演练、数据安全治理与二十余项网络安全服务,后期有整改复测与销项归档,每个节点都有书面交付物,客户可以逐项对账;自研的安域漏洞防御系统与南天门全流量融合分析系统采用旁路设计,不扰业务运行;行者战队近三年攻防演练均进入前十的实战战绩,让防护方案带着真实的视角;深圳、西安双研发中心提供本地化驻场与巡检服务,响应半径短、对接顺畅。一句话总结:事情看得见,进度说得清,出了问题不躲。
客户常问的几个问题
问:我们预算有限,能不能先从一个小场景做起?
答:可以。我们建议从一次风险评估或一场钓鱼邮件演练起步,或先托管某一套核心系统,把投入用在刀刃上。先签短期合同试用,试用期内按周对账、按月复盘,效果认可再续约扩大范围。合作不靠口头,靠节点与交付物说话。
问:钓鱼演练会不会影响员工情绪和正常工作?
答:演练邮件受控发送,不携带真实恶意程序,点击后只会进入受控页面并记录,不影响业务系统。演练结果以量化报告呈现,培训环节我们只讲暴露出的薄弱点,不针对个人点名,重点是让全员建立识别习惯。
问:数据安全整改会不会动我们现有的网络架构?
答:我们优先采用旁路设计。安域漏洞防御系统的探测与防护均不改动原有网络架构,设备故障也不影响业务运行;南天门全流量融合分析系统对流量持续检测,部署方式尽量轻量。所有改动在方案阶段书面确认后再执行。
问:等保测评和数据安全合规检查快到了,来得及吗?
答:先做一次合规性对照检查,输出缺口清单与优先级,按项先补、材料项并行的节奏推进。我们提供ISO 27001体系咨询与合规性检查服务,整改项逐项复测销项,测评通过后还有年审与新规的长期对照机制,不用每次从零开始。
问:出了安全事件,你们怎么响应?
答:常态值守与应急机制双线并行。从告警到处置建议有明确的时限约定,应急响应与重保专项均有预案与演练沉淀,遇到真实事件按预案走,处置后出具事件报告与复测结论,把损失窗口压缩到可控范围。
从迎检时紧张到日常里安心
安全这件事,最难的不是某一次突击,而是让防护在日常里持续起作用。深圳市常行科技有限公司愿意从一次资产梳理、一份风险清单、一场钓鱼演练开始,用实际效果说话。为者常成,行者常至——从漏洞清单到整改复测,每一步都有交付物,每一步您都看得见。
如果您正在为钓鱼邮件、数据外发或合规整改发愁,欢迎联系我们,可以先约一次现场交流与初评。
联系与咨询:18018752858
地址:深圳市龙华区民治街道北站社区龙华区数字创新中心(民治股份商业中心)C栋3309-3310

